
مقالات
مقایسه اسپلانک و الاستیکسرچ (Splunk vs ELK)

در عصر تحول دیجیتال و توسعه زیرساختهای پیچیده مبتنی بر ابر، میکروسرویسها و شبکههای توزیعشده، حجم لاگهای تولیدشده توسط تجهیزات نرمافزاری و سختافزاری به ابعاد بیسابقهای رسیده است. روزانه ترابایتها داده متنی از سوی سرورها، فایروالها، روترها، دیتابیسها و اپلیکیشنها ایجاد میشود. مدیریت، پایش و تحلیل این دادههای غیرساختاریافته (Unstructured Machine Data) نه تنها یک مزیت، بلکه یک ضرورت انکارناپذیر برای حفظ پایداری سیستمها و مقابله با تهدیدات سایبری است.
در بازار ابزارهای مدیریت لاگ و مانیتورینگ، دو پلتفرم قدرتمند به عنوان رهبران اصلی شناخته میشوند: Splunk و ELK Stack (Elastic Stack). انتخاب بین این دو سیستم، یکی از استراتژیکترین تصمیمات معماران نرمافزار، مدیران شبکه و تیمهای مرکز عملیات امنیت (SOC) است. در این مقاله جامع و عمیق، قصد داریم این دو پلتفرم را از تمامی زوایای فنی، معماری، مالی، امنیتی و عملیاتی مورد تحلیل و مقایسه قرار دهیم.
نگاهی عمیق به دو رقیب قدرتمند
اسپلانک (Splunk): غول تجاری تحلیل دادههای ماشین
پلتفرم Splunk در سال ۲۰۰۳ معرفی شد و از همان ابتدا هدف خود را تبدیل دادههای خام ماشین به اطلاعات ارزشمند و قابل تحلیل قرار داد. اسپلانک یک راهکار یکپارچه و تجاری (Enterprise) است که تمامی مراحل دریافت، پردازش، نمایه سازی، ذخیرهسازی، تحلیل و بصریسازی دادهها را در قالب یک نرمافزار متمرکز ارائه میدهد. شهرت اصلی اسپلانک به دلیل پایداری بالا، عملکرد بینظیر در حوزه امنیت (SIEM) و زبان جستجوی فوقالعاده قدرتمند آن (SPL) است.
الاستیک استک (ELK Stack): انعطافپذیری و قدرت دنیای متنباز
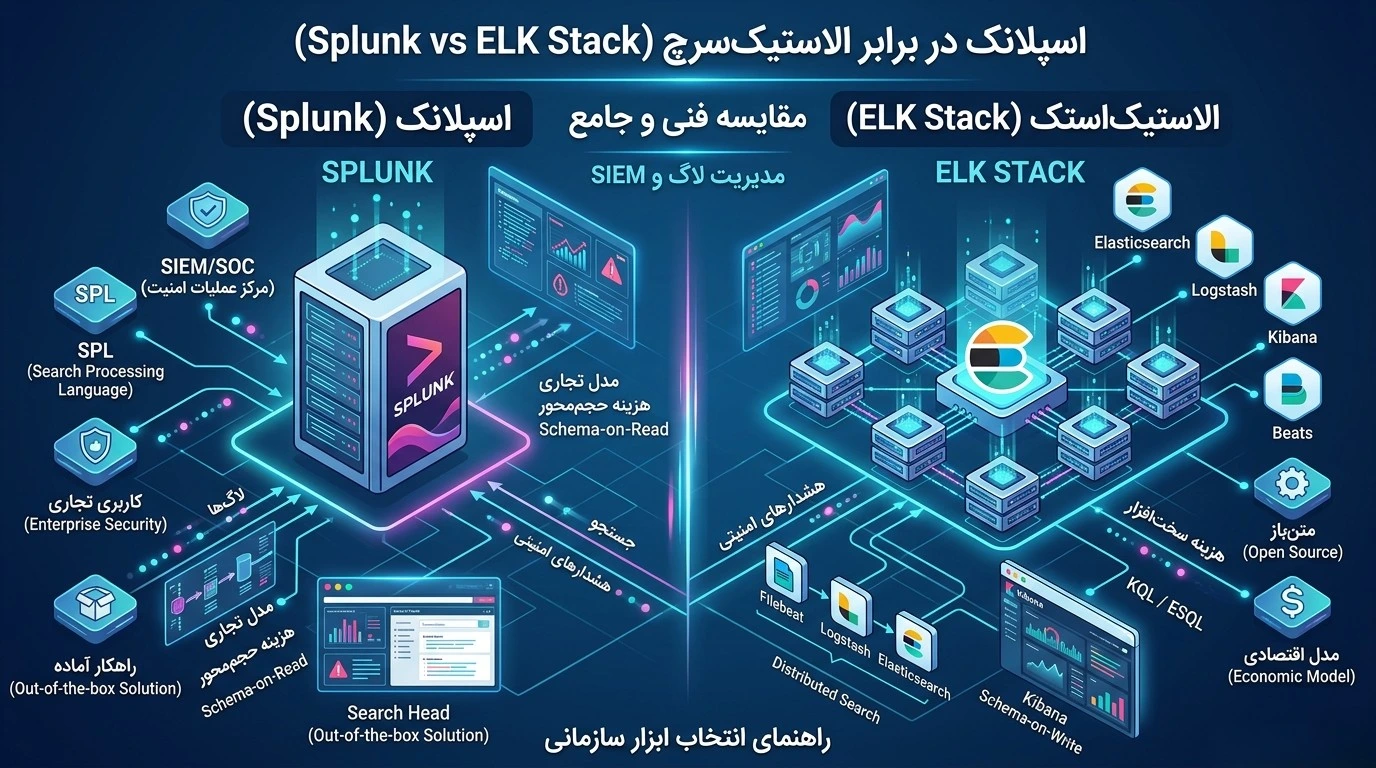
پلتفرم ELK Stack مجموعهای از چند پروژه مستقل است که توسط شرکت Elastic توسعه داده شدهاند. نام ELK از سه ابزار اصلی آن گرفته شده است:
- Elasticsearch: موتور جستجو و تحلیل توزیعشده مبتنی بر Lucene که وظیفه ذخیره و ایندکسگذاری سریع دادهها را بر عهده دارد.
- Logstash: خط لوله پردازش داده (Data Processing Pipeline) که وظیفه دریافت، فیلتر، تغییر فرمت و تبدیل لاگها را بر عهده دارد.
- Kibana: رابط کاربری وب بسیار پیشرفته برای جستجو، تحلیل و ساخت داشبوردهای تعاملی و بصری.
- Beats: ایجنتهای سبکوزن (Data Shippers) که روی سیستمهای مبدأ نصب شده و دادهها را به Logstash یا Elasticsearch منتقل میکنند (مانند Filebeat، Metricbeat و Winlogbeat).
مقایسه معماری و نحوه پردازش داده (Data Pipeline)
ارکان اصلی ساختاری و نحوه حرکت داده در خط لوله پردازش این دو ابزار، تفاوتهای بنیادی با یکدیگر دارند که بر عملکرد و پیادهسازی آنها تاثیر مستقیم میگذارد.
۱. فلسفه ایندکسگذاری: Schema-on-Read در برابر Schema-on-Write
اصلیترین تفاوت معماری میان اسپلانک و الاستیکسرچ در زمان نگاشت و ساختاردهی به دادهها مشخص میشود:
- اسپلانک (Schema-on-Read): اسپلانک لاگها را به صورت متن خام دریافت کرده و زمان دریافت به آنها یک Timestamp و مشخصه تخصیص میدهد. استخراج فیلدها (Field Extraction) در زمان اجرای کوئری و جستجو انجام میشود. این ویژگی باعث میشود که سرعت ورود دادهها (Ingestion Speed) بسیار بالا باشد و اگر الگوی لاگ در آینده تغییر کند، نیازی به ایندکسگذاری مجدد (Reindexing) دادههای قدیمی نیست.
- الاستیکسرچ (Schema-on-Write): الاستیکسرچ دادهها را پیش از ذخیرهسازی نگاشت (Mapping) میکند. فیلدها باید در زمان ورود دادهها توسط Logstash یا Ingest Node شناسایی، تجزیه (Parse) و ساختاردهی شوند. این امر سرعت ورود داده را کمی کندتر میکند و نیازمند مدیریت دقیق Mapping است، اما در عوض سرعت اجرای کوئریها روی دادههای حجم عظیم را بسیار افزایش میدهد.
۲. ذخیرهسازی دادهها: سطلهای اسپلانک در برابر شاردها و ایندکسهای الاستیک
هر دو سیستم از روشهای توزیعشده برای ذخیرهسازی استفاده میکنند اما با مکانیزمهای متفاوت:
- مفهوم Buckets در اسپلانک: دادهها بر اساس زمان وقوع در سطلهای مختلف (Hot, Warm, Cold, Frozen) قرار میگیرند. این معماری به سازمانها اجازه میدهد دادههای قدیمیتر را روی دیسکهای ارزانتر (آرشیو) منتقل کنند بدون اینکه سرعت دسترسی به دادههای جدید افت کند.
- مفهوم Shards و Replicas در الاستیک: دادهها در ایندکسهای Elasticsearch ذخیره میشوند که خود به بخشهای کوچکتری به نام Shard و Replica تقسیم میگردند. این ساختار اجازه میدهد دادهها روی دهها سرور توزیع شوند و قابلیت تحمل خطا (Fault Tolerance) فوقالعاده بالایی ایجاد شود.
مقایسه زبانهای جستجو: SPL در برابر KQL و ESQL
چگونگی ارتباط مهندسان با دادهها از طریق زبانهای جستجو تعیین میشود. این بخش نقش مهمی در سرعت پاسخگویی تیمها به حوادث دارد.
زبان SPL (Search Processing Language) در اسپلانک
زبان SPL اسپلانک مبتنی بر مفهوم Pipe (`|`) مشابه محیط لینوکس است. شما میتوانید خروجی یک دستور را به دستور بعدی پاس دهید، متغیر ایجاد کنید، عملکردهای آماری انجام دهید و حتی از توابع یادگیری ماشین استفاده کنید. SPL بسیار منسجم و قدرتمند است.
نمونه کوئری SPL برای شمارش خطاهای ۵۰۰ بر اساس آدرس IP:
index=web_logs status=500
| stats count by src_ip
| sort - count
| head 10زبانهای KQL و ESQL در الاستیک استک
در Kibana بهصورت سنتی از KQL (Kibana Query Language) یا Lucene استفاده میشود که برای فیلترهای ساده عالی است اما برای تحلیلهای پیچیده آماری محدودیت دارد. به همین دلیل، شرکت Elastic زبان جدید ESQL (Elastic Structured Query Language) را معرفی کرده است که مشابه SPL از مکانیزم Pipe پشتیبانی کرده و قدرت تحلیل فوقالعادهای به الاستیک افزوده است.
نمونه کوئری معادل در ESQL:
FROM web_logs
| WHERE status == 500
| STATS count = COUNT(*) BY src_ip
| SORT count DESC
| LIMIT 10
تحلیل قابلیتهای امنیتی و مرکز عملیات امنیت (SIEM & SOC)
اگر هدف اصلی سازمان شما از راهاندازی سیستم مدیریت لاگ، ایجاد یک SOC (Security Operations Center) است، بررسی قابلیتهای امنیتی این دو ابزار حائز اهمیت فراوان است.
اسپلانک (Splunk Enterprise Security – ES)
اسپلانک برای سالهای متمادی در صدر گزارشهای گارتنر (Gartner Magic Quadrant) به عنوان بهترین ابزار SIEM دنیا قرار گرفته است. برنامهی Splunk ES امکانات پیشفرض شگفتانگیزی ارائه میدهد:
- معماری RBA (Risk-Based Alerting): کاهش چشمگیر هشدارهای کاذب (False Positives) با انتساب امتیاز ریسک به کاربران و داراییها.
- قواعد شناسایی پیشفرض (Correlation Rules): بیش از ۱۰۰۰ قانون شناسایی حملات سایبری منطبق با فریمورک MITRE ATT&CK به صورت آماده.
- یکپارچگی با SOAR: پلتفرم Splunk SOAR به سازمان اجازه میدهد پاسخ به حوادث امنیتی (Incident Response) را کاملاً خودکار کند (مثلاً مسدود کردن اتوماتیک یک IP در فایروال).
الاستیک استک (Elastic Security)
الاستیکسرچ با معرفی Elastic Security به یک رقیب بسیار جدی برای اسپلانک تبدیل شده است:
- تلفیق SIEM و Endpoint Security: الاستیک تنها یک سیستم مانیتورینگ لاگ نیست؛ ایجنت Elastic Agent میتواند همزمان به عنوان یک سیستم EDR (Endpoint Detection and Response) روی سیستمها عمل کرده و مانع اجرای بدافزارها شود.
- قواعد شناسایی متنباز: قواعد کشف تهدیدات الاستیک به صورت Open Source روی گیتهاب توسعه مییابند و جامعه کاربری بسیار فعالی دارد.
- هزینه مناسب در مقیاس بالا: راهاندازی یک SIEM جامع با الاستیک هزینه لایسنسینگ بسیار کمتری نسبت به اسپلانک روی حجمهای بالای داده (مثلاً ۵۰ ترابایت در روز) دارد.
عملکرد، مقیاسپذیری و مصرف منابع سختافزاری
مدیریت لاگها مستلزم صرف منابع سختافزاری سنگین است. تفاوت نحوه مدیریت حافظه و پردازش در این دو سیستم به شرح زیر است:
| پارامتر فنی | اسپلانک (Splunk) | الاستیکسرچ (Elasticsearch) |
|---|---|---|
| مصرف حافظه رم (RAM) | بهینهتر؛ مدیریت مستقیم حافظه به زبان C++ | مصرف بالا؛ وابسته به Java Virtual Machine (JVM Heap) |
| فضای ذخیرهسازی (Storage) | فشردهسازی بسیار بالا (تا ۱۵٪ حجم اولیه) | نیازمند فضای بیشتر به دلیل ایندکسگذاری کامل تمامی فیلدها |
| سرعت ورود داده (Ingestion) | فوقالعاده سریع به دلیل عدم پردازش سنگین اولیه | نیازمند پردازش و فیلتر اولیه توسط Logstash |
| سرعت جستجو روی دادههای انبوه | بسیار خوب؛ متکی به بازه زمانی (Time Range) | بینظیر و لحظهای؛ بهلطف ساختار Inverted Index |
تحلیل مالی و هزینه کل مالکیت (TCO – Total Cost of Ownership)
هنگام بررسی هزینهها، نباید تنها به لایسنس اولیه نگاه کرد؛ بلکه هزینه کل مالکیت (TCO) شامل لایسنس، سختافزار، نیروی انسانی و نگهداری باید محاسبه شود.
مدل مالی اسپلانک: هزینه شفاف، سنگین و متکی بر حجم
- هزینه لایسنس: مدل اصلی قیمتگذاری اسپلانک بر اساس گیگابایت داده ورودی در روز (GB/Day) است. با افزایش حجم دادهها (مثلاً از ۵۰ گیگابایت به ۱ ترابایت در روز)، هزینههای لایسنس به صورت نمایی افزایش مییابد.
- هزینه سختافزار: متوسط به دلیل فشردهسازی خوب دادهها و عدم نیاز به RAMهای بسیار غولپیکر.
- هزینه نیروی انسانی: پایینتر؛ زیرا سیستم کاملاً یکپارچه است و نگهداری آن زمان کمتری از تیم IT میگیرد.
مدل مالی الاستیک استک: لایسنس اقتصادی، سختافزار سنگینتر
- هزینه لایسنس: هسته اصلی (Basic/Free) کاملاً رایگان است. نسخههای تجاری (Gold, Platinum, Enterprise) بر اساس میزان منابع سختافزاری (Resource-based / RAM & CPU Nodes) قیمتگذاری میشوند، نه حجم داده! این موضوع برای سازمانهای با دادههای عظیم بسیار مقرونبهصرفه است.
- هزینه سختافزار: بالاتر؛ به دلیل نیاز به سرورهای قدرتمند با RAM بالا جهت تخصیص به Heap Size و دیسکهای سریع SSD/NVMe.
- هزینه نیروی انسانی: بالاتر؛ زیرا نگهداری کلاسترها، تنظیم Shardها، نوشتن فیلترهای Logstash و مدیریت ایندکسها نیاز به مهندسان باسابقه DevOps و Elastic دارد.
جدول مقایسه ۳۶۰ درجه: Splunk در برابر ELK Stack
| معیار ارزیابی | اسپلانک (Splunk Enterprise) | الاستیک استک (ELK Stack) |
|---|---|---|
| مدل توسعه | تجاری و انحصاری (Proprietary) | متنباز با قابلیتهای تجاری (Open Source / Elastic License) |
| مدل لایسنسینگ | بر اساس حجم داده (GB/Day) یا Compute Unit | رایگان برای نسخه پایه / بر اساس منابع سرور (Nodes/RAM) |
| زبان اصلی جستجو | SPL (بسیار منسجم و جامع) | KQL ،Lucene و ESQL |
| سهولت نصب و راهاندازی | فوقالعاده راحت و یکپارچه (Ready-to-use) | نیازمند پیکربندی مجزای اجزای مختلف (Beats, Logstash, ES, Kibana) |
| قابلیتهای SIEM و امنیت | پیشرو در جهان، دارای فریمورکهای کاملاً آماده | بسیار قدرتمند، نیازمند پیکربندی و توسعه قواعد بومی |
| اکوسیستم و افزونهها | Splunkbase (هزاران App و Add-on رسمی) | جامعه اپنسورس بسیار وسیع و پلاگینهای متنوع |
| سرعت توسعه گزارشها | بسیار سریع بهلطف ساختار Schema-on-Read | نیازمند تعریف قبلی فیلدها در مرحله Ingestion |
| مدیریت زیرساخت و نگهداری | نیاز به نگهداری کمتر، بهروزرسانی ساده | نیازمند دانش عمیق DevOps برای مدیریت Shards و Cluster |
کدام ابزار برای سازمان شما مناسبتر است؟ (راهنمای تصمیمگیری)
برای اتخاذ بهترین تصمیم، سناریوهای واقعی زیر را متناسب با وضعیت سازمان خود بررسی کنید:
۱. اسپلانک (Splunk) را انتخاب کنید اگر:
- سازمان شما یک بانک، موسسه مالی بزرگ، ارگان دولتی یا شرکت فراملیتی با بودجه IT کافی است.
- هدف اصلی شما راهاندازی سریع یک مرکز عملیات امنیت (SOC) حرفهای بدون درگیر شدن با کدهای پیچیده زیرساختی است.
- تیم فنی متمرکزی برای نگهداری کلاسترهای پیچیده اپنسورس ندارید و میخواهید از پشتیبانی رسمی و پایداری تضمینشده استفاده کنید.
- میخواهید تحلیلگران امنیت شما به سرعت و بدون نیاز به تعریف پیشفرض فیلدها، روی دادههای جدید به کاوش (Exploration) بپردازند.
۲. الاستیک استک (ELK Stack) را انتخاب کنید اگر:
- شما یک شرکت فناورمحور، استارتآپ در حال رشد، یا سازمانی با دادههای بسیار عظیم (چندین ترابایت در روز) هستید که خرید لایسنس حجممحور برایتان اقتصادی نیست.
- دارای تیم قدرتمند DevOps، لینوکس و معماران نرمافزار هستید که میتوانند کلاسترهای Elasticsearch را بهینهسازی و نگهداری کنند.
- علاوه بر مانیتورینگ لاگ، به دنبال یک موتور جستجوی قدرتمند (Search Engine) برای اپلیکیشنها یا وبسایتهای خود نیز میگردید.
- میخواهید کنترل ۱۰۰ درصدی روی کدها، معماری، نحوه ذخیرهسازی و سفارشیسازی ابزار داشته باشید.
جمعبندی و نتیجهگیری کارشناسی
هیچ پاسخ واحدی برای سوال «کدام ابزار بهتر است؟» وجود ندارد. هر دو پلتفرم Splunk و ELK Stack شاهکارهای مهندسی نرمافزار در حوزه تحلیل دادههای ماشین هستند.
اگر بخواهیم در یک جمله خلاصه کنیم: اسپلانک مانند یک خودروی لوکس، کامل و تجهیزشده است که بلافاصله پس از تحویل میتوانید با حداکثر سرعت با آن رانندگی کنید، اما هزینه خرید و سرویس آن بالاست. در مقابل، ELK Stack مانند یک خودروی مسابقهای سفارشیسازیشده است که قطعات فوقالعاده قدرتمندی دارد، اما سرهم کردن، تنظیم موتور و نگهداری آن بر عهده تیم مهندسی خود شماست.
ارزیابی دقیق نیازهای امنیتی، حجم لاگهای روزانه، بودجه سالانه و سطح دانش تیم فنی، مسیری روشن برای انتخاب هوشمندانه میان این دو ابزار بزرگ هموار خواهد ساخت.