بلاگ
DLP چیست؟ معرفی بهترین نرمافزارهای جلوگیری از نشت داده

سازمانها میلیونها دلار صرف خرید پیشرفتهترین فایروالهای لبه شبکه، سیستمهای تشخیص نفوذ و آنتیویروسها میکنند تا هکرهای بیرونی نتوانند وارد شبکه شوند؛ اما اگر یک کارمند ناراضی، پیش از ترک شرکت، کل دیتابیس مشتریان یا سورسکد پروژه را روی یک فلشمموری کپی کند چه؟ یا اگر یکی از پرسنل مالی به اشتباه فایل اکسل حاوی اطلاعات محرمانه قراردادها را در یک ابزار هوش مصنوعی عمومی آپلود کند یا به ایمیل شخصی بفرستد، فایروال سنتی چه کاری از دستش برمیآید؟
آمارهای جهانی امنیت سایبری نشان میدهد که بیش از ۶۰ درصد رخدادهای نشت اطلاعات سازمانی، ریشه در داخل شبکه (Insider Threats) دارند؛ چه از روی خطای انسانی و سهلانگاری باشد و چه با نیت سرقت عمدی مالکیت فکری. راهکار مهندسی امنیت برای بستن این حفره مرگبار، استقرار سامانه پیشگیری از نشت داده یا DLP (Data Loss Prevention) است.
در این راهنمای جامع، بررسی میکنیم که فناوری DLP چیست، چگونه دادهها را در سه حالت مختلف رصد میکند، از چه الگوریتمهایی برای تشخیص اطلاعات محرمانه بهره میبرد و در ادامه، ۸ مورد از معروفترین و قدرتمندترین نرمافزارهای DLP جهان را به همراه مزایا، معایب و شرایط استفاده از آنها در زیرساخت سازمانهای ایرانی مقایسه میکنیم.
سامانه DLP (Data Loss Prevention) چیست؟
پیشگیری از نشت داده یا DLP (مخفف Data Loss Prevention) مجموعهای از فناوریها، استراتژیها و سیاستهای امنیتی است که با هدف شناسایی، پایش و جلوگیری از خروج، سرقت، دستکاری یا افشای غیرمجاز اطلاعات حساس سازمان طراحی شده است.
برخلاف ابزارهای امنیتی سنتی که فقط به «بستههای شبکه» یا «امضای بدافزار» نگاه میکنند، یک سیستم DLP پیشرفته «محتوا (Content)» و «زمینه (Context)» داده را درک میکند. یعنی متوجه میشود که فایل در حال انتقال، یک عکس معمولی نیست؛ بلکه تصویر اسکنشدهی یک قرارداد محرمانه یا فهرستی از کدهای ملی و شماره کارتهای بانکی مشتریان است و بر اساس سیاست تعریفشده، پیش از خروج فایل از سرور یا کامپیوتر کاربر، آن را مسدود یا رمزنگاری میکند.
💡 تفاوت کلیدی DLP با فایروال و SIEM:
فایروال میگوید: «چه کسی اجازه دارد از کدام پورت وارد یا خارج شود؟»
سامانه SIEM (مانند Splunk یا Wazuh) میگوید: «چه رویدادها و لاگهای مشکوکی در شبکه در حال رخ دادن است؟»
اما سامانه DLP میگوید: «این داده حساس چیست، چه کسی با آن کار میکند و آیا اجازه دارد از این نقطه خارج شود یا خیر؟»
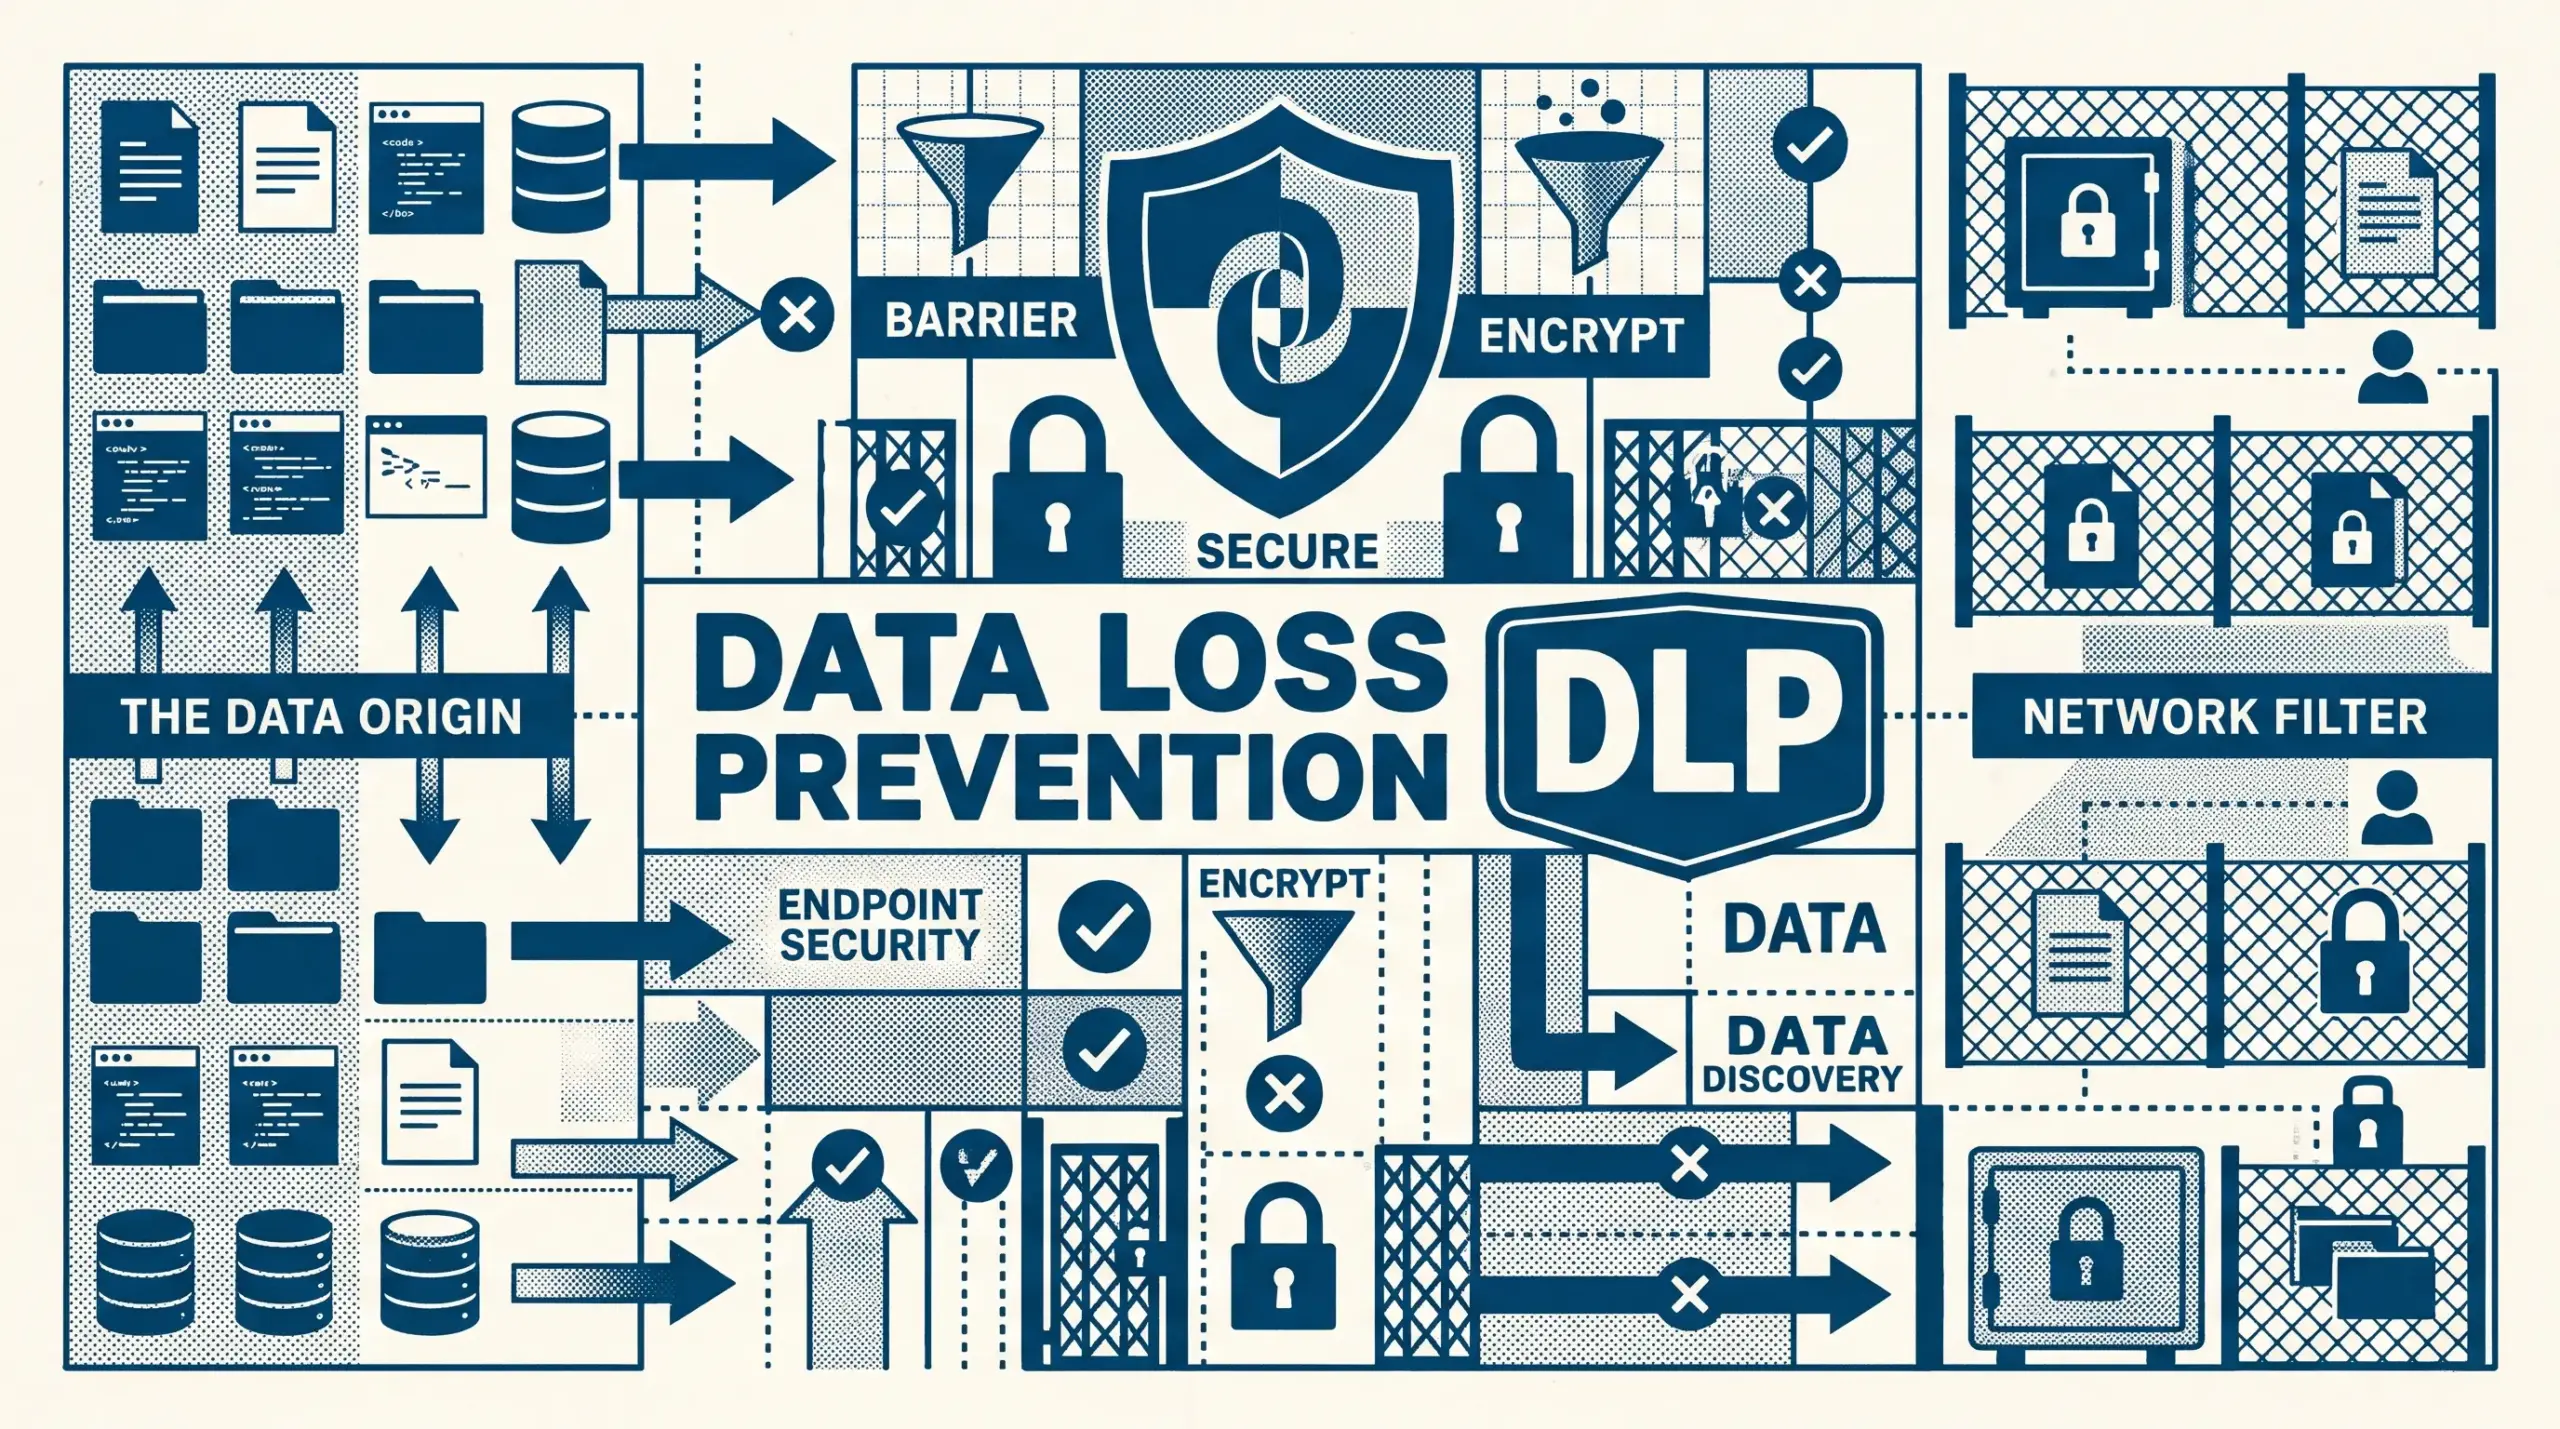
سه وضعیت داده (The 3 States of Data)؛ سیستم DLP کجاها را پایش میکند؟
یک معماری استاندارد و جامع DLP (که به آن Enterprise DLP گفته میشود) باید بتواند اطلاعات حساس را در هر سه وضعیت چرخه حیات داده پوشش دهد:
۱. داده در حال استفاده (Data in Use – سطح Endpoint)
اطلاعاتی که کاربر هماکنون در سیستم عامل خود (ویندوز، لینوکس یا مک) در حال کار با آنهاست. ایجنت DLP نصبشده روی کلاینت، فعالیتهای زیر را در لحظه کنترل میکند:
- کپی کردن فایل روی پورتهای USB، هارد اکسترنال، بلوتوث یا رایت روی CD/DVD.
- کپی و پیست کردن متنهای حساس در کلیپبورد (Clipboard) به داخل مرورگر یا چتباتهای هوش مصنوعی (مانند ChatGPT).
- ارسال فایل به پرینترهای شبکه یا محلی.
- گرفتن عکس از صفحه نمایش (Screen Capture / Print Screen) یا ضبط تصویر در جلسات آنلاین.
۲. داده در حال حرکت (Data in Motion – سطح Network)
اطلاعاتی که در حال عبور از بستر شبکه داخلی به سمت اینترنت یا شبکههای بیرونی هستند. سنسور تحت شبکه DLP (که معمولاً از طریق پروتکل ICAP به پراکسیها یا میلسرورهایی مانند Exchange Server متصل میشود) ترافیک زیر را بازرسی میکند:
- ایمیلهای خروجی و فایلهای پیوست در پروتکلهای SMTP/IMAP.
- آپلود فایل در وبسایتها، سرویسهای اشتراک فایل (Google Drive, Dropbox, تلگرام وب و…) از طریق HTTP/HTTPS.
- انتقال فایل از طریق پروتکلهای FTP، SFTP و ترافیک درگاههای API.
۳. داده در حال سکون (Data at Rest – سطح Storage & Discovery)
اطلاعاتی که روی فایلسرورها، فضای ذخیرهسازی شبکه (NAS/SAN)، پایگاههای داده (SQL Server, Oracle, PostgreSQL) یا پوشههای اشتراکی (SharePoint) ذخیره شدهاند. ماژول Data Discovery در سیستم DLP به صورت دورهای کل سرورها را اسکن میکند تا مشخص شود آیا فایل حاوی اطلاعات محرمانه (مثلاً فایل بکاپ دیتابیس یا لیست حقوق و دستمزد) به اشتباه در یک پوشه عمومی بدون رمزنگاری رها شده است یا خیر.
موتور تحلیل DLP چگونه اطلاعات محرمانه را تشخیص میدهد؟
مهمترین وجه تمایز نرمافزارهای حرفهای DLP با ابزارهای ساده مسدودکننده پورت، موتور تحلیل محتوای آنها (Content Inspection Engine) است. معروفترین تکنیکهای تشخیص عبارتند از:
- تطبیق الگو و عبارات باقاعده (Regex & Pattern Matching): تشخیص ساختارهای استاندارد عددی و متنی مانند کد ملی ۱۰ رقمی ایران (به همراه الگوریتم رقم کنترلی)، شماره کارت بانکی ۱۶ رقمی، شماره شبا (IBAN)، آدرسهای IP و کلمات کلیدی مانند «محرمانه» یا «خیلی محرمانه».
- تطبیق دقیق داده (EDM – Exact Data Matching): در این روش، سیستم DLP به صورت امن هش (Hash) جداول دیتابیس اصلی سازمان (مثلاً جدول اطلاعات مشتریان بانک) را ایندکس میکند. اگر کارمندی حتی ۳ رکورد واقعی از آن جدول را داخل یک فایل متنی یا اکسل کپی کند، DLP بدون تولید خطای کاذب (False Positive) آن را شکار میکند.
- انگشتنگاری اسناد (IDM – Indexed Document Matching): سیستم از فرمهای خام قراردادهای شرکت، نقشههای مهندسی (AutoCAD) یا کدهای منبع (Source Code) اثر انگشت دیجیتال تهیه میکند. حتی اگر کارمند بخشی از متن قرارداد را تغییر دهد یا فرمت فایل را از Word به PDF تبدیل کند، شباهت ساختاری سند تشخیص داده میشود.
- نویسهخوان نوری (OCR) و یادگیری ماشین (AI/ML): هکرها یا کارمندان خاطی گاهی برای دور زدن DLP، از متن محرمانه عکس میگیرند و فایل تصویری (
.jpgیا.png) را ایمیل میکنند. ماژول OCR متن داخل تصاویر را استخراج کرده و مدلهای هوش مصنوعی، دستهبندی سند (مالی، حقوقی، پزشکی یا کد برنامهنویسی) را تشخیص میدهند.
معرفی ۸ مورد از معروفترین و بهترین نرمافزارهای DLP دنیا
بازار جهانی DLP شامل غولهای امنیتی است که هر کدام نقاط قوت خاص خود را دارند. در ادامه، معتبرترین راهکارهای جهان را بررسی میکنیم:
۱. Symantec Data Loss Prevention (محصول شرکت Broadcom)
Symantec DLP برای بیش از یک دهه، رهبر بلامنازع جدول گارتنر (Gartner Magic Quadrant) در حوزه پیشگیری از نشت داده بوده است. این پلتفرم جامعترین موتور تشخیص محتوا (شامل EDM، IDM، OCR و Vector Machine Learning) را در اختیار دارد و تمام لایههای Endpoint، Network، Storage و Cloud را تحت پوشش قرار میدهد.
- نقطه قوت: دقت فوقالعاده بالا در کشف دادههای حساس در سازمانهای بسیار بزرگ (بانکها، مخابرات و صنایع نفت و گاز) و مقیاسپذیری تا صدها هزار کلاینت.
- چالش: پیچیدگی بالا در پیادهسازی و نیازمند تیم تخصصی برای نگهداشت و تیونینگ پالیسیها.
۲. Forcepoint DLP (با نام قدیمی Websense TRITON)
Forcepoint DLP رقیب اصلی سیمنتک در تراز جهانی است. ویژگی منحصربهفرد فورسپوینت، موتور Risk-Adaptive Protection (حفاظت مبتنی بر ریسک رفتاری) است. این سیستم رفتار کاربر را در طول زمان تحلیل میکند؛ اگر کارمندی که همیشه روزانه ۵ فایل باز میکرده، ناگهان در ساعت ۱۱ شب شروع به دانلود ۵۰۰ فایل مهندسی کند، امتیاز ریسک او بالا رفته و سیاستهای DLP برای او به صورت خودکار از حالت «هشدار» به حالت «مسدودسازی کامل» تغییر میکند.
- نقطه قوت: رابط کاربری مدیریتی بسیار یکپارچه، بیش از ۱۷۰۰ قالب و پالیسی آماده (از جمله قوانین بانکی و GDPR) و ماژول OCR بسیار قوی.
- چالش: مصرف منابع نسبتاً بالاتر روی سیستمهای قدیمی و پیچیدگی لایسنسینگ.
۳. Microsoft Purview Data Loss Prevention
مایکروسافت با توسعه پلتفرم Purview، قابلیتهای DLP را مستقیماً در دل اکوسیستم Microsoft 365، Windows 10/11، SharePoint، Teams و Exchange جای داده است. این راهکار به کمک برچسبهای حساسیت (Sensitivity Labels)، فایلهای آفیس و PDF را به گونهای رمزنگاری و علامتگذاری میکند که حتی اگر فایل از سازمان خارج شود، بدون احراز هویت مجاز قابل باز شدن نباشد.
- نقطه قوت: عدم نیاز به نصب ایجنت جداگانه روی ویندوزهای جدید و هماهنگی ۱۰۰٪ با برنامههای Word، Excel و Outlook.
- چالش: وابستگی شدید به فضای ابری مایکروسافت (Azure / M365) و لایسنسهای گرانقیمت E5 که استفاده از آن را برای سازمانهای دارای شبکه ایزوله (On-Premises) در ایران محدود میکند.
۴. Trellix Data Loss Prevention (با نام قبلی McAfee DLP)
محصول Trellix DLP (که بسیاری از مدیران شبکه آن را با نام McAfee Total Protection for DLP میشناسند) از طریق کنسول متمرکز و معروف ePO (ePolicy Orchestrator) مدیریت میشود. این ابزار در زمینه کنترل سختافزاری نقاط پایانی (Device Control)، مدیریت پورتهای USB و جلوگیری از کپی اطلاعات روی تجهیزات جانبی یکی از پایدارترین گزینههای بازار است.
- نقطه قوت: یکپارچگی کامل با آنتیویروس و EDR مکآفی/ترللیکس در کنسول ePO و عملکرد عالی در شبکههای کاملاً آفلاین و ایزوله.
- چالش: طراحی رابط کاربری قدیمیتر نسبت به رقبای مدرن و سنگینی ایجنت در صورت فعال بودن تمام ماژولها.
۵. Fortra’s Digital Guardian
Digital Guardian رویکردی متفاوت دارد و در سطح کرنل (Kernel-Level) سیستمعاملهای ویندوز، لینوکس و macOS عمل میکند. تمرکز اصلی این محصول بر حفاظت از مالکیت معنوی (Intellectual Property)، سورسکدهای برنامهنویسی و نقشههای صنعتی در شرکتهای تولیدی، خودروسازی، داروسازی و فناوری است.
- نقطه قوت: دید بسیار عمیق به پروسسهای سیستمعامل، ردیابی دقیق تبار داده (Data Lineage – اینکه یک فایل از کجا دانلود شده، در چه برنامهای ویرایش شده و کجا کپی شده است) و پشتیبانی عالی از لینوکس.
- چالش: پیادهسازی اولیه نیازمند زمانگذاری دقیق برای جلوگیری از تداخل با نرمافزارهای تخصصی است.
۶. CoSoSys Endpoint Protector (زیرمجموعه Netwrix)
اگر در سازمان خود ترکیبی از سیستمهای ویندوز، مک (macOS) و توزیعهای لینوکس دارید و به دنبال راهکاری هستید که در کمتر از چند ساعت در دیتاسنتر محلی شما بالا بیاید، Endpoint Protector یکی از بهترین گزینههاست. سرور این سامانه در قالب یک ماشین مجازی آماده (Virtual Appliance) روی VMware یا Hyper-V مستقر میشود.
- نقطه قوت: استقرار بسیار سریع، پشتیبانی بینظیر از macOS و لینوکس در کنار ویندوز، ماژول رمزنگاری اجباری فلشمموری (Enforced Encryption) و کنسول وب سبک.
- چالش: تمرکز اصلی آن روی لایه Endpoint و پورتهاست و برای بازرسی عمیق ترافیک شبکه (Network DLP) به اندازه Symantec قدرتمند نیست.
۷. Safetica DLP
Safetica (که همکاری نزدیکی نیز با کمپانی امنیتی ESET دارد) یک راهکار مدرن، سبک و بسیار کاربرپسند در حوزه DLP و پایش بهرهوری و رفتار کاربران (UEBA / Insider Threat Management) است. این نرمافزار علاوه بر جلوگیری از خروج فایلها، گزارشهای دقیقی از زمان فعالیت کارمندان، وبسایتهای بازدیدشده و برنامههای استفادهشده ارائه میدهد.
- نقطه قوت: رابط کاربری فوقالعاده ساده و گویا، نصب و پیکربندی آسان و مناسب بودن برای شرکتهای کوچک، متوسط و بزرگ (SMB تا Enterprise).
- چالش: برای محیطهای بسیار عظیم با دهها هزار سرور و قوانین پیچیده تطبیق دیتابیس (EDM)، امکانات محدودتری نسبت به Forcepoint و Symantec دارد.
۸. رویکرد ترکیبی و متنباز (Wazuh XDR + Splunk + پالیسیهای اکتیو دایرکتوری)
در بسیاری از سازمانهای ایرانی که به دلیل تحریمها یا هزینههای لایسنس نمیتوانند از نسخههای تجاری DLP روی تمام سرورهای خود استفاده کنند، یک معماری جایگزین و بسیار هوشمندانه، ترکیب پلتفرم Wazuh، سامانه Splunk و سیاستهای Group Policy / Sysmon است:
- با استفاده از ماژول FIM (File Integrity Monitoring) در واظو به همراه قابلیت
whodata، هرگونه دسترسی، کپی یا تغییر در پوشههای محرمانه با ذکر نام کاربر و پروسس در لحظه ثبت میشود. - اتصال پورتهای USB از طریق قوانین رجیستری و اسکریپتهای Active Response واظو فقط برای سریالنامبرهای مجاز (Whitelist) باز میماند و هر فلش غیرمجازی در کسری از ثانیه Unmount و مسدود میگردد.
- لاگهای ارسال ایمیل در Exchange Server، کوئریهای دیتابیس و حجم ترافیک آپلودی فایروال در Splunk همبستگی (Correlate) میشوند تا هرگونه خروج غیرعادی داده (Data Exfiltration) بلافاصله کشف و متوقف شود.
جدول مقایسه جامع معروفترین نرمافزارهای DLP دنیا
| نام راهکار DLP | پوشش معماری | سیستمعاملهای کلاینت | بهترین مورد استفاده |
|---|---|---|---|
| Symantec DLP | Endpoint, Network, Storage, Cloud | Windows, macOS, Linux | سازمانهای کلان، بانکها و هلدینگهای دارای دادههای بسیار حساس |
| Forcepoint DLP | Endpoint, Network, Discovery, Cloud | Windows, macOS, Linux | سازمانهای بزرگ نیازمند تحلیل رفتار کاربر (Risk-Adaptive) و OCR قوی |
| Microsoft Purview DLP | Cloud-Native (M365) & Endpoint | Windows 10/11, macOS | شرکتهای متکی بر اکوسیستم ابری مایکروسافت ۳۶۵ و Teams |
| Trellix (McAfee) DLP | Endpoint, Network, Storage | Windows, macOS | شبکههای ایزوله و سازمانهایی که از کنسول متمرکز ePO استفاده میکنند |
| Digital Guardian | Endpoint (Kernel-level) & Network | Windows, macOS, Linux | حفاظت از سورسکد، نقشههای صنعتی (CAD) و مالکیت فکری |
| Endpoint Protector (CoSoSys) | Endpoint DLP & Device Control | Windows, macOS, Linux | استقرار سریع On-Premises و کنترل پورتها در محیطهای چندسکویی |
| Safetica DLP | Endpoint DLP & User Analytics | Windows, macOS | سازمانهای متوسط تا بزرگ با تمرکز بر سادگی مدیریت و پایش رفتار کارکنان |
چرا برخی پروژههای DLP در سازمانها شکست میخورند؟ (۴ نکته طلایی پیادهسازی)
خرید بهترین نرمافزار DLP دنیا به تنهایی ضامن امنیت دادههای شما نیست؛ در واقع، پیادهسازی غیراصولی DLP میتواند باعث قفل شدن فرآیندهای روزمره کسبوکار و نارضایتی شدید مدیران و کارمندان شود. برای استقرار موفق، رعایت این ۴ اصل مهندسی الزامی است:
- هرگز از روز اول حالت مسدودسازی (Block Mode) را فعال نکنید!بزرگترین اشتباه ادمینها این است که به محض نصب ایجنت DLP، پالیسیها را روی حالت
Block / Preventمیگذارند. نتیجه این کار، مسدود شدن صدها ایمیل کاری مشروع و فلج شدن سازمان است. در ۲ تا ۴ هفته اول، سیستم را صرفاً در حالت پایش و ممیزی (Audit / Monitor Only Mode) قرار دهید تا جریان طبیعی دادهها در سازمان را بشناسید و خطاهای مثبت کاذب (False Positives) را حذف کنید. - طبقهبندی دادهها (Data Classification) پیشنیاز DLP است:تا زمانی که ندانید چه دادهای در سازمان شما «عمومی (Public)»، چه دادهای «داخلی (Internal)» و چه دادهای «محرمانه و حیاتی (Confidential / Secret)» است، نمیتوانید قانون دقیقی در DLP بنویسید. ابتدا داراییهای اطلاعاتی هر واحد (مالی، منابع انسانی، فنی، بازرگانی) را فهرست و برچسبگذاری کنید.
- استفاده از رویکرد فرهنگسازی و هشدار تعاملی (User Prompt / Justification):به جای اینکه بدون توضیح جلوی کار کاربر را بگیرید، برای اطلاعات با ریسک متوسط از قابلیت Pop-up Justification استفاده کنید؛ یعنی پنجرهای به کاربر نمایش داده شود که میگوید: «این فایل حاوی اطلاعات حساس سازمان است. لطفاً دلیل کسبوکاری خود برای ارسال آن را بنویسید و تایید کنید که مسئولیت آن را میپذیرید.» این کار به تنهایی بیش از ۸۰٪ نشتهای سهوی را متوقف میکند!
- یکپارچهسازی لاگهای DLP با مرکز عملیات امنیت (SOC / SIEM):هشدارهای سیستم DLP نباید در یک جزیره جداگانه رها شوند. با ارسال رویدادهای DLP (از طریق Syslog) به سامانه Splunk یا Wazuh، تحلیلگران امنیت میتوانند ارتباط بین یک حمله فیشینگ و تلاش ناگهانی یک سیستم برای خروج اطلاعات را در لحظه کشف کنند.
پرسشهای متداول (FAQ) درباره سیستمهای DLP
۱. آیا نصب ایجنت DLP باعث کندی سیستم کارمندان میشود؟
در صورتی که قوانین اسکن به درستی بهینهسازی (Tune) شده باشند، مصرف CPU و رم ایجنتهای مدرن DLP کمتر از ۲ تا ۳ درصد است. کندی سیستم تنها زمانی رخ میدهد که ادمین به اشتباه اسکن بلادرنگ عبارات باقاعده سنگین یا OCR را روی تمام فایلهای سیستمی و پوشههای موقت ویندوز (Temp / Build Folders) فعال کرده باشد.
۲. تفاوت بین سیستم DLP و سیستم DRM / IRM (مدیریت حقوق دیجیتال) چیست؟
سیستم DLP مانند یک نگهبان هوشمند در مرزهای سیستم و شبکه است که تصمیم میگیرد آیا یک فایل اجازه خروج از سازمان را دارد یا خیر (اما اگر اجازه خروج داد، پس از خروج دیگر کنترلی روی فایل ندارد). در مقابل، فناوری IRM / DRM (حقوق دیجیتال) فایل را رمزنگاری میکند و مجوزها را به خودِ فایل میچسباند؛ به طوری که حتی اگر فایل روی لپتاپ یک شریک تجاری خارج از سازمان باشد، شما میتوانید از راه دور دسترسی خواندن یا پرینت گرفتن آن فایل را لغو (Revoke) کنید.
۳. چگونه سیستم DLP مانع نشت اطلاعات در چتباتهای هوش مصنوعی مثل ChatGPT و Claude میشود؟
در نسخههای جدید راهکارهای DLP (در سطح Endpoint و مرورگر)، پالیسیهای اختصاصی برای دامنههای هوش مصنوعی مولد (GenAI) وجود دارد. اگر برنامهنویس یا کارمندی تلاش کند سورسکد شرکت یا جدول مالی را در پرامپت هوش مصنوعی Paste کند یا فایل آن را آپلود نماید، ایجنت DLP محتوای کلیپبورد و درخواست مرورگر را بررسی کرده و مانع ارسال اطلاعات محرمانه به سرورهای خارجی هوش مصنوعی میشود.
مشاوره، طراحی و پیادهسازی راهکارهای حفاظت از داده و DLP با «کیانپرداز ریتون»
دادههای حساس، اسناد تجاری و کدهای اختصاصی، ارزشمندترین دارایی غیرملموس سازمان شما هستند که از دست رفتن آنها قابل جبران نیست. تیم مهندسی امنیت و زیرساخت کیانپرداز ریتون با تسلط بر استانداردهای امنیتی و الزامات افتا، آماده ارائه خدمات جامع حفاظت از داده به سازمانها و شرکتهاست:
- مشاوره، طبقهبندی دادهها و انتخاب راهکار DLP: نیازسنجی دقیق جریان داده در سازمان شما و انتخاب بهینهترین پلتفرم DLP متناسب با معماری شبکه (ایزوله، هیبرید یا ابری).
- استقرار، پیکربندی و تیونینگ تخصصی سیاستهای DLP: طراحی قوانین دقیق شناسایی دادههای بومی و سازمانی (کد ملی، اطلاعات بانکی، اسناد محرمانه و سورسکدها) با کمترین خطای کاذب و بدون ایجاد اختلال در کار روزمره پرسنل.
- پیادهسازی کنترل پورتها و پایش یکپارچگی فایلها با Wazuh و Splunk: طراحی معماریهای ترکیبی و مقرونبهصرفه برای پایش لحظهای تغییرات فایلها (FIM)، کنترل سختافزاری USB و کشف ناهنجاریهای خروج داده در مرکز عملیات امنیت (SOC).
- مقاومسازی زیرساخت ایمیل و دیتابیس: ایمنسازی سرورهای Exchange، پایگاههای داده و درگاههای ارتباطی سازمان در برابر نشت اطلاعات.