
مقالات
منسوخ شدن WSUS توسط مایکروسافت؛ بهترین جایگزینها و راهنمای مهاجرت

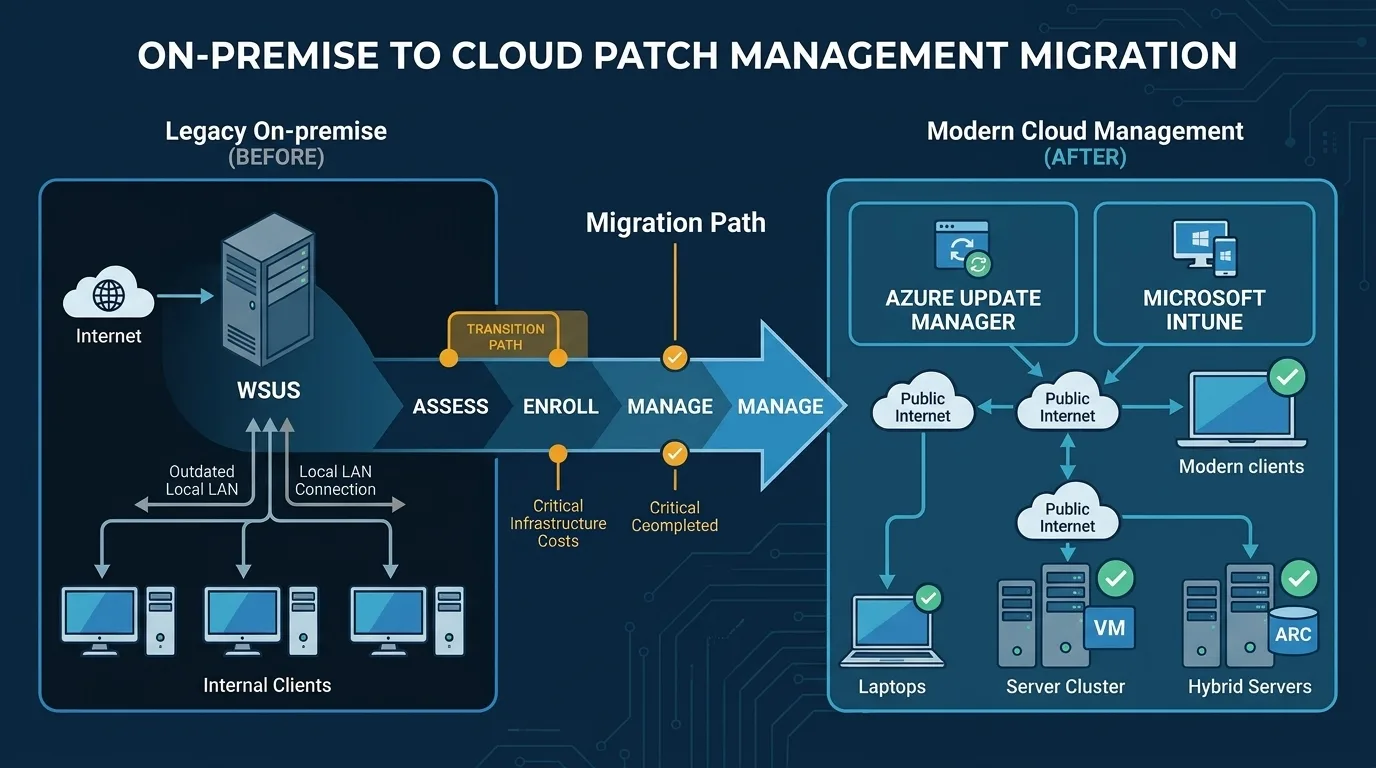
برای بیش از دو دهه، سرویس WSUS (Windows Server Update Services) به عنوان ابزار اصلی و سنتی مدیران شبکه و SysAdminها برای مدیریت، تایید و توزیع بهروزرسانیهای مایکروسافت در شبکههای محلی (On-Premises) شناخته میشد. با این حال، با تغییر ساختار زیرساختهای سازمانی به سمت فضای ابری (Cloud-Native)، دورکاری، مدلهای هیبرید و پیچیدهتر شدن تهدیدات سایبری، ساختار قدیمی WSUS دیگر پاسخگوی نیازهای مدرن امنیت و مدیریت پچ (Patch Management) نیست.
مایکروسافت بهطور رسمی اعلام کرده است که سرویس WSUS وارد فاز Deprecation (منسوخشده) شده است. در این مقاله تخصصی، ابعاد فنی این تصمیم، تاثیر آن بر ابزارهایی مانند SCCM، معنای واقعی آن برای زیرساخت سازمانهای ایرانی و بهترین راهکارهای جایگزین برای مدرنسازی مدیریت وصلههای امنیتی را بررسی میکنیم.
منسوخ شدن WSUS به چه معناست؟ (آیا فردا از کار میافتد؟)
در سپتامبر ۲۰۲۴، مایکروسافت در مستندات رسمی چرخه حیات ویندوز اعلام کرد که WSUS به لیست ویژگیهای منسوخشده (Deprecated Features) پیوسته است. درک تفاوت بین «منسوخ شدن (Deprecation)» و «حذف کامل (Removal / End of Life)» برای مدیران فناوری اطلاعات حیاتی است:
- توقف کامل توسعه ویژگیهای جدید: هیچ قابلیت، بهبود عملکرد یا توسعهی تازهای به WSUS اضافه نخواهد شد و مایکروسافت هیچگونه سرمایهگذاری مهندسی روی آینده این محصول انجام نمیدهد.
- ادامه پشتیبانی و انتشار آپدیتها در حال حاضر: زیرساخت فعلی و کانالهای همگامسازی (Sync) با سرورهای Microsoft Update کماکان به کار خود ادامه میدهند. همچنین در Windows Server 2025 نیز نقش (Server Role) مربوط به WSUS همچنان حضور دارد تا سازمانها فرصت کافی برای گذار داشته باشند.
- وضعیت SCCM / MECM چه میشود؟ از آنجا که نقش Software Update Point (SUP) در سامانه Microsoft Endpoint Configuration Manager بر پایه WSUS کار میکند، مایکروسافت تایید کرده است که عملکرد فعلی آن تا زمان پشتیبانی از MECM حفظ خواهد شد؛ اما مسیر آینده به سمت ابزارهای ابری و مدرن است.
- هشدار جدی برای آینده زیرساخت: اگرچه هنوز تاریخ دقیقی برای خاموشی نهایی سرورهای مادر WSUS اعلام نشده است، اما تکیه بر یک فناوری منسوخشده در بلندمدت ریسکهای امنیتی، عدم سازگاری با سیستمعاملهای آینده و چالشهای عملیاتی سنگینی به همراه دارد.
چرا سازمانها باید هرچه سریعتر به فکر جایگزین برای WSUS باشند؟
حتی پیش از اعلام رسمی منسوخ شدن این سرویس، بسیاری از معماران زیرساخت و مدیران امنیت (CISO) به دلیل محدودیتهای ذاتی زیر، مهاجرت از WSUS را آغاز کرده بودند:
- ۱. ناتوانی در مدیریت سیستمهای دورکار و خارج از شبکه (Off-Network): معماری WSUS وابسته به اتصال مستقیم کلاینت به شبکه داخلی (LAN) یا تونلهای VPN است. در شرایطی که کارمندان به صورت هیبرید یا دورکار فعالیت میکنند، لپتاپهای خارج از سازمان به سختی آپدیت دریافت میکنند و به پاشنه آشیل امنیتی تبدیل میشوند.
- ۲. عدم پشتیبانی بومی از نرمافزارهای شخص ثالث (Third-Party Patching): بیش از ۷۰ درصد آسیبپذیریهای خطرناک در سیستمهای سازمانی مربوط به نرمافزارهای غیرمایکروسافتی (مانند مرورگرهای Chrome و Firefox، محصولات Adobe، Java، 7-Zip، WinRAR و…) است. WSUS بهطور پیشفرض (Native) فقط محصولات مایکروسافت را پوشش میدهد و پچ کردن سایر برنامهها نیازمند کاتالوگهای پیچیده SCUP و ابزارهای جانبی است.
- ۳. مشکلات مزمن پایگاه داده و تورم حجمی (SUSDB Bloat): پایگاههای داده WSUS (مبتنی بر WID یا SQL Server) و پوشه
WSUSContentپس از مدتی دچار تورم حجمی شدید میشوند. اگر اسکریپتهای نگهداری، Declining آپدیتهای منسوخشده (Superseded) و Re-indexing دیتابیس به صورت مداوم اجرا نشوند، کنسول مدیریت با خطای معروف Reset Server Node و توقف فرآیند Synchronization مواجه میشود. - ۴. گزارشگیری ضعیف و عدم انطباق با استانداردهای ممیزی امنیت: کنسول قدیمی WSUS (مبتنی بر MMC و گزارشهای قدیمی SSRS) دید لحظهای و دقیقی از وضعیت انطباق (Compliance) و ارتباط پچها با شناسههای آسیبپذیری (CVE) به تیم امنیت و ممیزان ارائه نمیدهد.
- ۵. عدم پوشش سیستمعاملهای لینوکس و macOS: در دیتاسنترهای امروزی که ترکیبی از سرورهای ویندوز و توزیعهای مختلف لینوکس (Ubuntu، RHEL، Rocky Linux) هستند، WSUS عملاً نیمی از زیرساخت را بدون پوشش رها میکند.
مقایسه جامع بهترین راهکارهای جایگزین برای WSUS
مایکروسافت و شرکتهای پیشرو در حوزه مدیریت زیرساخت، راهکارهای مدرنی را به عنوان جایگزین معرفی کردهاند. انتخاب بهترین گزینه کاملاً به نوع شبکه سازمان شما (ابری، هیبرید یا کاملاً ایزوله و On-Premises) بستگی دارد:
| راهکار جایگزین | نوع معماری | پشتیبانی از Third-Party و لینوکس | بهترین کاربرد و مزیت کلیدی |
|---|---|---|---|
| Azure Update Manager (AUM) | ابری / هیبرید (مبتنی بر Azure Arc) | پشتیبانی کامل از ویندوز سرور و لینوکس | بهترین جایگزین بومی مایکروسافت برای مدیریت متمرکز سرورهای داخل دیتاسنتر و کلود بدون نیاز به سرور واسط سنگین. |
| Microsoft Intune & Windows Autopatch | کاملاً ابری (Cloud-Native) | بله (با افزونه Enterprise App Management) | ایدهآل برای مدیریت کلاینتها، لپتاپهای سازمانی و اتوماسیون کامل حلقههای استقرار (Deployment Rings). |
| ManageEngine Patch Manager Plus | On-Premises (محلی) و ابری | بسیار قوی (ویندوز، لینوکس، مک و +۱۱۰۰ نرمافزار) | بهترین انتخاب برای سازمانهای ایرانی و شبکههای داخلی/ایزوله با قابلیت تست و تایید خودکار پچها و گزارشگیری پیشرفته. |
| Action1 / PDQ Deploy & Inventory | ابری (Action1) / محلی (PDQ) | بله (پوشش گسترده برنامههای کاربردی ویندوز) | گزینهای سریع، چابک و سبک برای سازمانهای کوچک و متوسط (SMB) بدون نیاز به درگیری با پیچیدگیهای SCCM. |
بررسی عمیق گزینههای جایگزین (بومی مایکروسافت و راهکارهای سازمانی)
۱. Azure Update Manager (ویژه سرورهای ویندوز و لینوکس)
اگر سازمان شما دارای سرورهای فیزیکی یا ماشینهای مجازی در دیتاسنتر محلی (VMware ESXi یا Hyper-V) است و محدودیتی برای ارتباط با فضای ابری ندارید، Azure Update Manager جایگزین مستقیم WSUS برای سرورهاست. با نصب ایجنت سبک Azure Arc روی سرورهای محلی، میتوانید تمام سرورهای ویندوزی و لینوکسی را از یک کنسول واحد پایش کرده، پنجرههای نگهداری (Maintenance Windows) تعریف کنید و سیاستهای ریبوت کنترلشده را اعمال نمایید.
۲. Microsoft Intune و Windows Autopatch (ویژه سیستمهای کاربری)
برای مدیریت ایستگاههای کاری و سیستمهای کاربران نهایی (Endpoints)، مایکروسافت ترکیب Windows Update for Business (WUfB)، Intune و سرویس Windows Autopatch را ارائه میدهد. در این مدل، سیستمها به صورت هوشمند و با استفاده از قابلیت Delivery Optimization (دریافت آپدیت از سایر سیستمهای موجود در شبکه داخلی برای جلوگیری از مصرف پهنای باند اینترنت)، بهروزرسانیها را در قالب حلقههای تست و پروداکشن دریافت میکنند.
۳. راهکار طلایی برای سازمانهای ایرانی و شبکههای ایزوله (On-Premises)
در بسیاری از سازمانها، بانکها، صنایع و شرکتهای ایرانی، به دلیل محدودیتهای تحریمی، سیاستهای امنیتی داخلی، الزامات مرکز ماهر و افتا یا قطع بودن اینترنت سرورها (Air-Gapped Networks)، استفاده از سرویسهای ابری مانند Azure و Intune امکانپذیر نیست.
در این سناریوها، استقرار پلتفرمهای جامع مدیریت پچ محلی (On-Premises) مانند ManageEngine Patch Manager Plus (یا Endpoint Central) و یا طراحی معماری بهینهشده MECM در کنار مخازن آفلاین، بهترین و پایدارترین جایگزین برای WSUS است. این ابزارها علاوه بر ویندوز و آفیس، تمام مرورگرها، نرمافزارهای شخص ثالث و سرورهای لینوکسی را در یک شبکه کاملاً بسته و ایمن آپدیت میکنند.
استراتژی ۴ مرحلهای مهاجرت ایمن از WSUS به سیستمهای مدرن
حذف ناگهانی WSUS بدون برنامهریزی میتواند باعث رها شدن کلاینتها یا اشباع ناگهانی پهنای باند اینترنت سازمان شود. برای گذار مهندسیشده و بدون اختلال، مراحل زیر را دنبال کنید:
- ممیزی و داراییگردانی کامل (Asset Inventory): لیست دقیق تمامی سرورها، سیستمهای کلاینت، نسخههای سیستمعامل، نرمافزارهای نصبشده و وابستگیهای سرویسها را استخراج کنید.
- انتخاب معماری و ابزار متناسب: بر اساس سطح دسترسی شبکه به اینترنت، بودجه و الزامات ممیزی امنیت، مشخص کنید که معماری ابری، هیبرید یا کاملاً On-Premises برای سازمان شما مناسبتر است.
- اجرای پایلوت در حلقههای تست (Pilot Rings): ابزار جدید را ابتدا روی یک گروه کوچک (مثلاً ۵ تا ۱۰ درصد از کلاینتها و سرورهای غیرحیاتی) مستقر کنید. فرآیند دانلود، نصب، رفتار ریبوت و گزارشگیری را به مدت یک چرخه Patch Tuesday کامل زیر نظر بگیرید.
- پاکسازی Group Policy و بازنشسته کردن WSUS (Decommissioning): پس از انتقال کامل کلاینتها به پلتفرم جدید، باید پالیسیهای قدیمی WSUS را از سطح Active Directory حذف کنید تا کلاینتها دیگر به سراغ سرور قدیمی نروند.
نکته فنی: پاکسازی ردپای WSUS از روی کلاینتها با PowerShell
یکی از مشکلات رایج پس از غیرفعال کردن GPO مربوط به WSUS (یعنی سیاست Specify intranet Microsoft update service location)، باقی ماندن کلیدهای رجیستری قبلی روی برخی کلاینتهاست. برای پاکسازی کامل تنظیمات WSUS روی کلاینت و ریست کردن سرویس آپدیت به حالت استاندارد، میتوانید اسکریپت PowerShell زیر را اجرا کنید:
# حذف کلیدهای رجیستری بهجامانده از پالیسیهای WSUS
Remove-ItemProperty -Path "HKLM:\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate" -Name "WUServer" -ErrorAction SilentlyContinue
Remove-ItemProperty -Path "HKLM:\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate" -Name "WUStatusServer" -ErrorAction SilentlyContinue
Remove-ItemProperty -Path "HKLM:\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\AU" -Name "UseWUServer" -ErrorAction SilentlyContinue
# بهروزرسانی پالیسیها و ریاستارت سرویس Windows Update
gpupdate /force
Restart-Service -Name wuauserv -Forceپرسشهای متداول (FAQ) درباره منسوخ شدن WSUS
۱. آیا در ویندوز سرور ۲۰۲۵ (Windows Server 2025) سرویس WSUS حذف شده است؟
خیر؛ نقش WSUS در ویندوز سرور ۲۰۲۵ حذف نشده و همچنان قابل نصب و استفاده است. منسوخ شدن (Deprecation) به این معناست که مایکروسافت دیگر ویژگی جدیدی به آن اضافه نمیکند و سازمانها باید برنامه مهاجرت به ابزارهای جایگزین را در دستور کار خود قرار دهند.
۲. اگر همین امروز WSUS را خاموش کنیم، پهنای باند اینترنت سازمان مصرف نمیشود؟
اگر بدون پیکربندی صحیح اقدام به حذف WSUS کنید، تمام کلاینتها مستقیماً برای دانلود آپدیت به اینترنت متصل میشوند که باعث اشباع پهنای باند خواهد شد. برای جلوگیری از این مشکل، در راهکارهای مدرن یا از سرور توزیع محلی (در ابزارهایی مثل ManageEngine) استفاده میشود و یا قابلیت Delivery Optimization و کش محلی (Microsoft Connected Cache) در شبکه فعال میگردد.
۳. بهترین جایگزین WSUS برای شبکههای بدون اینترنت (ایزوله) در ایران چیست؟
برای سازمانهایی که دسترسی مستقیم به سرویسهای ابری مایکروسافت ندارند، استفاده از راهکارهای مدیریت پچ On-Premises نظیر ManageEngine Patch Manager Plus بهترین گزینه است که امکان دانلود متمرکز پچهای ویندوز، لینوکس و نرمافزارهای شخص ثالث و توزیع کاملاً آفلاین در شبکه داخلی را فراهم میسازد.
نقش کلیدی «کیانپرداز ریتون» در مدرنسازی زیرساخت و مدیریت پچ سازمانی
مهاجرت از یک سرویس ریشهدار مانند WSUS به راهکارهای مدرن ابری یا پلتفرمهای جامع On-Premises، نیازمند طراحی معماری دقیق، تنظیم اصولی پالیسیهای امنیتی، مدیریت پهنای باند و جلوگیری از هرگونه قطعی در سرویسهای حیاتی سازمان است. تیم مهندسی کیانپرداز ریتون با تجربه عملیاتی گسترده در پیادهسازی زیرساختهای سازمانی، خدمات تخصصی زیر را ارائه میدهد:
- مشاوره، نیازسنجی و طراحی معماری پچ منیجمنت: تحلیل دقیق زیرساخت شما (ابری، هیبرید یا ایزوله) و انتخاب بهینهترین ابزار جایگزین WSUS متناسب با الزامات امنیتی و افتا.
- استقرار و پیکربندی ابزارهای جامع On-Premises: راهاندازی تخصصی راهکارهای مدیریت یکپارچه پچ (شامل ویندوز، لینوکس و نرمافزارهای Third-Party) بدون وابستگی به کلود خارجی.
- پیادهسازی راهکارهای مدرن مایکروسافت: راهاندازی Azure Update Manager (مبتنی بر Azure Arc)، پیکربندی پیشرفته Microsoft Intune، Autopatch و بهینهسازی پهنای باند با Delivery Optimization.
- مهاجرت بدون قطعی سرویس (Zero-Downtime Migration): پاکسازی اصولی ساختار قدیمی WSUS، اصلاح Group Policyها و اتوماسیون کامل چرخه تست و نصب آپدیتها.
برای دریافت مشاوره تخصصی ارتقای زیرساخت و مهاجرت از WSUS با کارشناسان کیانپرداز ریتون تماس بگیرید