
مقالات
Wazuh چیست؟ بررسی جامع معماری، کاربردها و مزایا

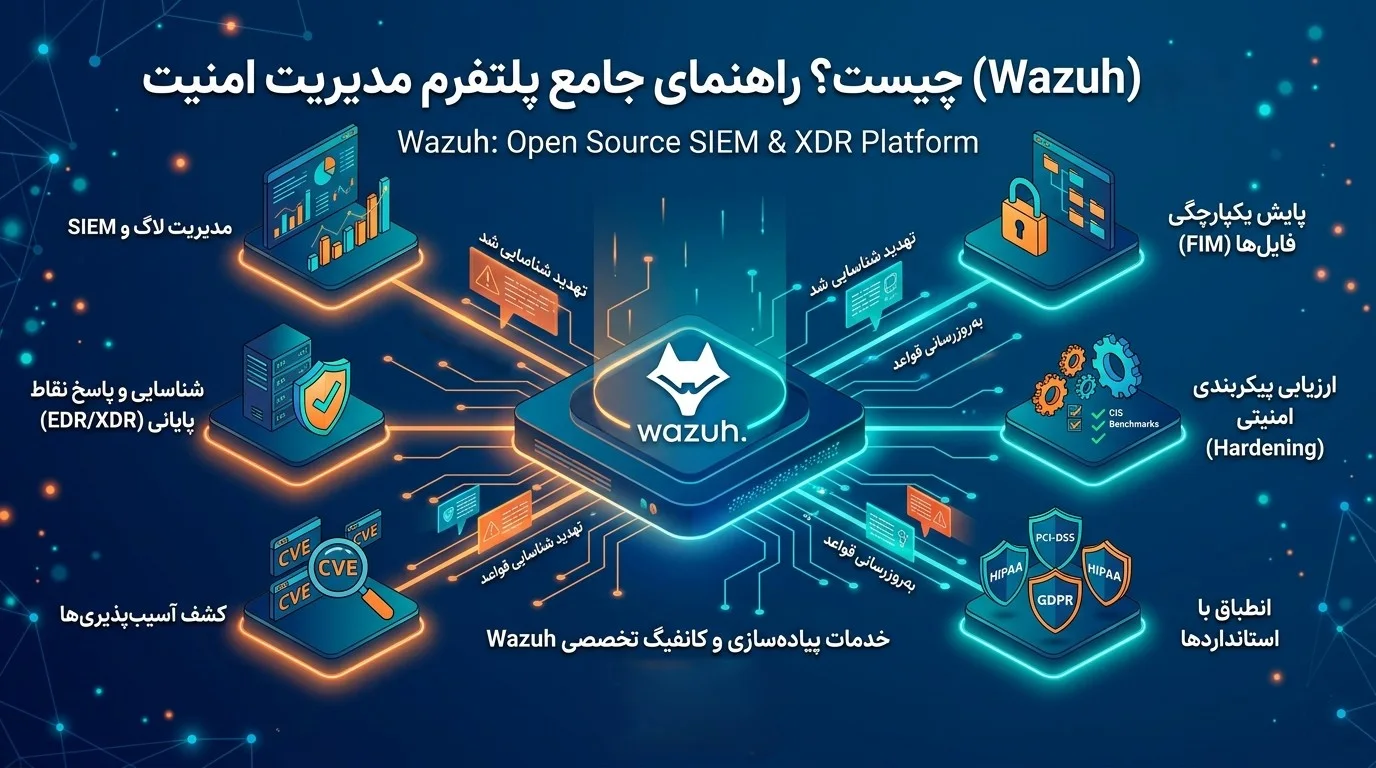
در دنیای امروز که تهدیدات سایبری از حملات ساده به سمت باجافزارهای پیچیده و حملات هدفمند (APT) حرکت کردهاند، حفاظت از زیرساختهای فناوری اطلاعات به اصلیترین دغدغه مدیران ارشد شبکه، امنیت و CISOها تبدیل شده است. سازمانها برای شناسایی زودهنگام نفوذ، پایش تغییرات پیکربندی، مدیریت آسیبپذیریها و تحلیل متمرکز لاگها (Log Management) به ابزارهای قدرتمندی نیاز دارند. در این میان، Wazuh (که در فارسی به صورت «وازو» شناخته میشود) به عنوان محبوبترین و کاملترین پلتفرم متنباز (Open Source) در حوزه SIEM و XDR در سراسر جهان مطرح است.
در شرایطی که استفاده از ابزارهای تجاری مانند Splunk یا IBM QRadar به دلیل هزینههای سنگین لایسنس دلاری و محدودیتهای تحریمی برای بسیاری از سازمانهای ایرانی چالشبرانگیز است، Wazuh یک جایگزین سازمانی (Enterprise-Grade)، رایگان و منطبق با الزامات افتا به شمار میرود. در این مقاله جامع، علاوه بر بررسی دقیق معماری و قابلیتهای فنی وازو، نکات عملیاتی پیادهسازی و یک تجربه واقعی از نحوه نجات سازمان ما توسط Wazuh در برابر یک حمله سایبری را با شما به اشتراک میگذاریم.
Wazuh چیست؟ (نگاهی دقیق به پلتفرم امنیتی وازو)
Wazuh یک پلتفرم آزاد و متنباز برای حفاظت از نقاط پایانی (Endpoint Security)، نظارت هوشمند بر امنیت (Security Monitoring)، جمعآوری و تحلیل لاگها و پاسخگویی خودکار به حوادث سایبری است. نقطه قوت اصلی وازو این است که مرز بین SIEM (مدیریت اطلاعات و رویدادهای امنیتی) و XDR (کشف و پاسخگویی گسترده به تهدیدات) را از بین برده و هر دو را در یک کنسول واحد ارائه میدهد.
این ابزار در ابتدا به عنوان شاخهای (Fork) از پروژه شناختهشده OSSEC متولد شد، اما تیم توسعهدهنده آن با بازنویسی موتور تحلیل، افزودن ایندکسر اختصاصی مبتنی بر OpenSearch و پشتیبانی بومی از فریمورک MITRE ATT&CK، آن را به یک پلتفرم مانیتورینگ امنیتی مقیاسپذیر برای سازمانهای کوچک تا هلدینگهای بزرگ تبدیل کرد.
معماری و اجزای اصلی Wazuh (نسخه ۴ به بالا)
برای طراحی و پیادهسازی اصولی در محیطهای عملیاتی، شناخت دقیق ۴ جزء اصلی معماری مدرن Wazuh ضروری است. این اجزا به صورت یک خط لوله (Pipeline) یکپارچه عمل میکنند:
- ایجنت وازو(Wazuh Agent): سرویس سبکوزن و چندسکویی (Cross-platform) که روی سرورها، کلاینتها، ماشینهای مجازی و محیطهای ابری (ویندوز، لینوکس، macOS، AIX، Solaris) نصب میشود. ایجنت نهتنها لاگهای سیستم را ارسال میکند، بلکه پردازشهای امنیتی در سطح هاست (مانند بررسی یکپارچگی فایلها، اسکن آسیبپذیریها و اجرای دستورات دفاعی) را با مصرف حداقل منابع CPU و RAM انجام میدهد. دادههای ایجنت به صورت کاملاً رمزنگاریشده (TLS) به سرور ارسال میشوند.
- سرور مرکزی وازو(Wazuh Server): مغز متفکر سیستم که دادههای دریافتی از ایجنتها و تجهیزات بدون ایجنت (Agentless مانند فایروالها و سوئیچها از طریق Syslog) را دریافت میکند. این سرور با استفاده از دیکودرها (Decoders) لاگهای خام را تجزیه کرده و با هزاران قانون امنیتی (Rules) و پایگاههای داده Threat Intelligence تطبیق میدهد.
- ایندکسر وازو(Wazuh Indexer): یک موتور جستجو و تحلیل تماممتن بسیار مقیاسپذیر (مبتنی بر OpenSearch) که دادهها و هشدارهای تولیدشده توسط سرور را به صورت ساختاریافته ذخیره و ایندکس (Index) میکند تا جستجو در میان میلیونها لاگ در کسری از ثانیه انجام شود.
- داشبورد وازو(Wazuh Dashboard): رابط کاربری وب پیشرفته برای تحلیلگران مرکز عملیات امنیت (SOC) که امکان مشاهده لحظهای هشدارها، شکار تهدید (Threat Hunting)، نگاشت حملات روی ماتریس MITRE ATT&CK و استخراج گزارشهای مدیریتی را فراهم میسازد.
کاربردهای کلیدی و قابلیتهای عملیاتی Wazuh در سازمانها
۱. مدیریت متمرکز لاگها و تحلیل رویدادهای امنیتی (SIEM)
Wazuh لاگهای سیستمعامل، دیتابیسها، وبسرورها (Nginx, Apache, IIS) و تجهیزات شبکه (FortiGate, MikroTik, Cisco, Palo Alto) را تجمیع و نرمالسازی میکند. موتور همبستگی (Correlation Engine) وازو با ارتباط دادن رویدادهای به ظاهر مجزا، حملات پیچیدهای مانند Brute Force، ارتقای سطح دسترسی (Privilege Escalation) و حرکت جانبی (Lateral Movement) در شبکه را شناسایی میکند.
۲. کشف و پاسخگویی خودکار در نقاط پایانی (XDR / Active Response)
برخلاف ابزارهای سنتی SIEM که فقط گزارش میدهند، Wazuh دارای ماژول قدرتمند Active Response است. زمانی که یک تهدید با سطح ریسک بالا شناسایی شود، وازو میتواند به صورت کاملاً خودکار و بدون دخالت انسان دستورات دفاعی را روی سرور هدف اجرا کند؛ از جمله مسدود کردن IP مهاجم در فایروال سیستم، قطع کردن نشست کاربری (Session)، متوقف کردن یک پروسس مخرب یا قرنطینه کردن فایل آلوده.
۳. مانیتورینگ لحظهای یکپارچگی فایلها (FIM – File Integrity Monitoring)
ماژول FIM (یا Syscheck) یکی از حیاتیترین ابزارها برای کشف نفوذ است. این ماژول دایرکتوریها و کلیدهای رجیستری حساس را با الگوریتمهای رمزنگاری (مانند SHA-256) پایش میکند. با فعالسازی قابلیت whodata در لینوکس (از طریق Auditd) و ویندوز، وازو دقیقاً به شما اعلام میکند که کدام کاربر، با چه پروسسی و در چه ثانیهای فایل کانفیگ یا سورسکد شما را تغییر داده است.
۴. مدیریت و اسکن مداوم آسیبپذیریها (Vulnerability Detection)
بدون نیاز به اجرای اسکنرهای سنگین شبکه در تمام ساعات، ایجنت وازو لیست پکیجها، نرمافزارها و هاتفیکسهای نصبشده روی سیستمعامل را جمعآوری کرده و با دیتابیس جهانی آسیبپذیریها (CVE و NVD) و فیدهای امنیتی مایکروسافت، اوبونتو، ردهت و دبیان تطبیق میدهد تا قبل از سوءاستفاده هکرها، نقاط ضعف سیستمهای خود را پچ کنید.
۵. ارزیابی پیکربندی امنیتی و مقاومسازی (SCA & Hardening)
ماژول Security Configuration Assessment (SCA) سرورها و ایستگاههای کاری را بر اساس استانداردهای جهانی CIS Benchmarks اسکن میکند. به عنوان مثال، اگر پورت غیرضروری باز باشد، سیاست رمز عبور ضعیف باشد یا دسترسی Root از طریق SSH فعال باشد، وازو آن را گزارش داده و دستورالعمل دقیق رفع مشکل (Remediation) را ارائه میدهد.
۶. انطباق با استانداردهای قانونی بینالمللی
برای سازمانهای دولتی، بانکی، فینتکها و شرکتهای خصوصی که ملزم به رعایت استانداردهای ممیزی امنیتی هستند، Wazuh داشبوردهای پیشفرضی برای استانداردهای PCI-DSS، ISO/IEC 27001، NIST 800-53، GDPR و HIPAA دارد.
۷. امنیت محیطهای ابری و کانتینری (Cloud & Container Security)
وازو به صورت بومی توانایی پایش لاگها و رویدادهای زیرساختهای ابری (AWS CloudTrail, Azure Active Directory, Office 365, Google Cloud) و همچنین مانیتورینگ کانتینرهای Docker و کلاسترهای Kubernetes (بررسی لاگهای Audit کوبرنتیز و وضعیت پادها) را داراست.
تجربه واقعی (Case Study): چگونه Wazuh سازمان ما را در ساعت ۲ بامداد از حمله باجافزاری نجات داد؟
در بسیاری از سازمانها، ارزش واقعی یک سیستم امنیتی تا زمان وقوع یک بحران واقعی مشخص نمیشود. در یکی از پروژههای عملیاتی که تیم ما مسئولیت استقرار و تنظیم تخصصی Wazuh را بر عهده داشت، سناریوی زیر در ساعت ۲:۱۴ بامداد رخ داد؛ زمانی که هیچ ادمینی پای سیستم حضور نداشت:
- نقطه شروع نفوذ: مهاجم با سوءاستفاده از یک آسیبپذیری در یکی از پلاگینهای سامانه تحت وب سازمان، موفق به آپلود یک وبشل (Web Shell) با نام مخفیشده در پوشه عمومی وبسرور لینوکسی شد تا از طریق آن دسترسی خط فرمان بگیرد و باجافزار خود را در شبکه داخلی پخش کند.
- تشخیص در کسری از ثانیه (FIM + YARA): ما قبلاً ماژول FIM وازو را در حالت
realtimeروی دایرکتوریهای وبسرور تنظیم کرده بودیم و آن را با قوانین YARA و API سرویس VirusTotal یکپارچه ساخته بودیم. به محض ایجاد فایل در سرور، وازو در کمتر از ۲ ثانیه تغییر را حس کرد و اسکریپت YARA کدهای مبهمسازیشده (Obfuscated) داخل وبشل را به عنوان بدافزار با سطح هشدار ۱۲ (Critical) شناسایی نمود. - پاسخ خودکار و مهار حمله (Active Response): بدون نیاز به بیدار شدن تیم امنیت، قانون پاسخ فعالِ سفارشی ما وارد عمل شد:
- فایل وبشل بلافاصله از پوشه وبسرور حذف و به دایرکتوری قرنطینه (فاقد مجوز اجرا) منتقل شد.
- آدرس IP مهاجم از طریق فایروال سطح سیستمعامل (iptables) و همچنین ارسال وبهوک به فایروال لبه شبکه به طور کامل مسدود گردید.
- پیام هشدار فوری حاوی نام فایل، هش SHA256 و IP مهاجم از طریق ربات به کانال اضطراری تیم SOC ارسال شد.
- نتیجه نهایی: کل فرآیند از لحظه آپلود فایل مخرب تا مسدودسازی کامل مهاجم و قرنطینه بدافزار تنها ۴ ثانیه طول کشید. فردای آن روز، تیم فنی تنها لاگهای حمله ناموفق را بررسی و باگ نرمافزاری را برطرف کرد؛ بدون حتی یک دقیقه قطعی سرویس (Downtime) یا رمزنگاری شدن دادههای حیاتی سازمان!
۴ نکته طلایی و تجربی برای پیادهسازی حرفهای Wazuh در دنیای واقعی
نصب اولیه Wazuh با اسکریپتهای آماده کار سادهای است، اما نگهداشت و بهرهبرداری از آن در یک شبکه سازمانی نیازمند رعایت نکات مهندسی زیر است:
- ۱. ترکیب جادویی Wazuh و Sysmon در سرورهای ویندوزی: لاگهای پیشفرض ویندوز (Event Viewer) بسیاری از حملات پیشرفته در حافظه، تزریق کد در پروسسها (Process Injection) و دستورات مخرب PowerShell را به خوبی ثبت نمیکنند. با نصب ابزار رایگان Microsoft Sysmon روی سرورهای ویندوز (همراه با کانفیگ استاندارد SwiftOnSecurity یا Olaf Hartong) و هدایت لاگهای آن به ایجنت وازو ، سطح دید (Visibility) شما در برابر حملات در سطح بهترین EDRهای تجاری دنیا قرار میگیرد.
- ۲. یکپارچهسازی با Suricata یا Zeek برای امنیت شبکه (NIDS): ایجنت وازو روی هُستها تمرکز دارد. برای پایش ترافیک شبکه، پیشنهاد میکنیم سنسور متنباز Suricata را روی ترافیک Mirror (یا SPAN Port) سوئیچها راهاندازی کرده و فایل
eve.jsonآن را به ایجنت وازو بدهید تا دید کاملی به هر دو لایه شبکه و نقاط پایانی داشته باشید. - ۳. مدیریت چرخه حیات ایندکسها (ISM / ILM) برای جلوگیری از پر شدن دیسک: یکی از رایجترین اشتباهات ادمینها، رها کردن Wazuh Indexer به حال خود است که پس از چند ماه منجر به پر شدن ۱۰۰ درصدی فضای دیسک و توقف کامل ثبت لاگها میشود. حتماً از روز اول سیاستهای Index State Management (ISM) را در داشبورد تنظیم کنید تا لاگها پس از مدت مشخصی (مثلاً ۳۰ یا ۹۰ روز بسته به الزامات ممیزی سازمان) به فضای ذخیرهسازی سرد (Cold Storage) منتقل، فشردهسازی (Shrink) یا به صورت خودکار آرشیو و حذف شوند.
- ۴. بهینهسازی قوانین (Rule Tuning) و کاهش خطاهای مثبت کاذب (False Positives): در روزهای ابتدایی استقرار، ممکن است با هزاران هشدار غیرضروری مواجه شوید که باعث خستگی تیم امنیت (Alert Fatigue) میشود. هرگز فایلهای قوانین پیشفرض وازو (در مسیر
/var/ossec/ruleset/rules) را مستقیماً ویرایش نکنید؛ زیرا با اولین آپدیت سیستم پاک میشوند. تمامی تغییرات، استثنائات و قوانین سفارشی سازمان خود را در فایلlocal_rules.xmlبنویسید تا در بهروزرسانیهای بعدی حفظ شوند.
نقش هوش مصنوعی (AI) و یادگیری ماشین (ML) در Wazuh: نسل جدید عملیات امنیت
با پیچیدهتر شدن حملات سایبری و استفاده هکرها از ابزارهای مبتنی بر هوش مصنوعی، تکیه صرف بر قوانین سنتی و ثابت (Signature-based Rules) دیگر کافی نیست. پلتفرم Wazuh در نسخههای جدید خود، قابلیتهای پیشرفتهای در حوزه یادگیری ماشین (Machine Learning) و هوش مصنوعی مولد (Generative AI / LLMs) را در معماری خود جای داده است که سرعت تشخیص و پاسخگویی تیمهای SOC را متحول میکند:
۱. تشخیص ناهنجاری مبتنی بر یادگیری ماشین (ML Anomaly Detection)
موتور ایندکسر وازو (مبتنی بر OpenSearch) به صورت توکار دارای ماژول قدرتمند Anomaly Detection است که از الگوریتم ریاضی و یادگیری ماشین Random Cut Forest (RCF) استفاده میکند. این قابلیت چگونه کار میکند؟
- سیستم به صورت خودکار و بدون نظارت (Unsupervised Learning)، الگوی رفتاری نرمال شبکه، سرورها و کاربران شما را در طول زمان یاد میگیرد (مثلاً حجم لاگهای ورودی در ساعات کاری، تعداد تلاشهای لاگین، یا میزان مصرف CPU و ترافیک شبکه).
- اگر رفتاری خارج از الگوی طبیعی رخ دهد—حتی اگر هیچ قانون (Rule) از پیش تعریفشدهای برای آن وجود نداشته باشد—موتور یادگیری ماشین به آن یک نمره ناهنجاری (Anomaly Grade) اختصاص داده و بلافاصله هشدار صادر میکند.
- این ویژگی برای کشف حملات روز صفر (Zero-Day)، سرقت تدریجی داده (Data Exfiltration) در ساعات غیرکاری و شناسایی تهدیدات داخلی (Insider Threats) فوقالعاده کارآمد است.
۲. یکپارچهسازی با مدلهای زبانی بزرگ (LLMs) برای تحلیل هوشمند هشدارها
یکی از چالشهای اصلی در مراکز عملیات امنیت (SOC)، تحلیل لاگهای پیچیده توسط کارشناسان سطح یک (Tier 1 Analysts) است. وازو از طریق ماژول Integrations امکان اتصال مستقیم به API مدلهای هوش مصنوعی پیشرفته مانند OpenAI (ChatGPT)، Anthropic Claude و Google Gemini را فراهم میکند. کاربردهای عملیاتی این اتصال عبارتند از:
- تبیین و رمزگشایی هشدارهای پیچیده (Alert Explainability): زمانی که یک دستور پیچیده و مبهمسازیشده PowerShell یا Bash در سرور اجرا میشود، هوش مصنوعی در کسری از ثانیه لاگ را تحلیل کرده و به زبان ساده توضیح میدهد که مهاجم دقیقاً قصد انجام چه کاری را داشته است.
- پیشنهاد خودکار دستورات رفع مشکل (AI-Assisted Remediation): هوش مصنوعی به همراه هشدار، گامهای دقیق مهار حمله و پچ کردن آسیبپذیری مربوطه را مستقیماً داخل تیکت امنیتی یا داشبورد وازو درج میکند.
- شکار تهدید با زبان طبیعی (Natural Language Threat Hunting): تحلیلگران میتوانند به جای نوشتن کوئریهای پیچیده DQL یا Lucene، سوال خود را به زبان محاورهای بپرسند تا هوش مصنوعی کوئری دقیق جستجو در لاگها را تولید کند.
راهکار ویژه برای سازمانهای ایرانی: هوش مصنوعی کاملاً آفلاین و بومی (Local AI با Ollama) در Wazuh
شاید این سوال برایتان پیش بیاید که: «با توجه به تحریمها، محدودیت اینترنت یا الزامات امنیتی افتا، ما اجازه ارسال لاگهای حساس سازمان به سرورهای خارجی مثل OpenAI را نداریم؛ راه چاره چیست؟»
خبر خوب این است که شما میتوانید مدلهای هوش مصنوعی متنباز و قدرتمندی مانند Llama 3، Mistral یا Qwen را با استفاده از ابزار Ollama روی یک سرور داخلی در دیتاسنتر خودتان (On-Premise و بدون نیاز به اینترنت) راهاندازی کنید. سپس اسکریپت پایتون وازو را به API محلی Ollama متصل نمایید. با این معماری، شما یک دستیار هوش مصنوعی امنیتی ۱۰۰٪ خصوصی، رایگان و منطبق با سختگیرانهترین استانداردهای حاکمیت داده در اختیار خواهید داشت که هشدارهای سطح بالا (مثلاً سطح ۱۰ به بالا) را به صورت خودکار تحلیل و غنیسازی (Enrich) میکند.
۳. اتوماسیون هوشمند و کاهش خستگی تحلیلگران (AI-Driven SOAR)
با ترکیب Wazuh، پلتفرمهای اتوماسیون امنیتی متنباز مانند Shuffle یا Cortex و موتورهای هوش مصنوعی، میتوان فرآیند تریاژ (Triage) هشدارها را خودکار کرد. هوش مصنوعی با بررسی همزمان لاگهای وازو ، سوابق قبلی سرور و اطلاعات تهدید (Threat Intelligence)، مشخص میکند که آیا یک هشدار واقعاً یک حمله جدی (True Positive) است یا یک فعالیت عادی ادمین سیستم (False Positive)؛ و در نتیجه زمان پاسخگویی به حوادث واقعی (MTTR) را تا ۸۰ درصد کاهش میدهد.
مقایسه جامع Wazuh با رقبا (Splunk، IBM QRadar و ELK Stack)
برای مدیران فناوری اطلاعات و امنیت که در مرحله انتخاب پلتفرم SIEM/XDR هستند، جدول زیر مقایسه دقیقی بین Wazuh و سایر راهکارهای مطرح بازار ارائه میدهد:
| ویژگی / معیار مقایسه | Wazuh (وازو) | Splunk Enterprise | IBM QRadar | ELK Stack (خام) |
|---|---|---|---|---|
| نوع لایسنس و هزینه | کاملاً رایگان و متنباز (بدون محدودیت حجم لاگ و تعداد ایجنت) | بسیار گران (بر اساس حجم گیگابایت لاگ روزانه) | بسیار گران (بر اساس تعداد رویداد در ثانیه – EPS) | نسخه پایه رایگان، اما امکانات امنیتی پیشرفته و ML پولی است |
| قابلیتهای XDR و حفاظت از Endpoint | بومی و بسیار قوی (شامل FIM، اسکن آسیبپذیری، SCA و Active Response) | نیازمند خرید محصولات جانبی یا اتصال به EDRهای دیگر | محدود (نیازمند QRadar EDR جداگانه) | متوسط (از طریق Elastic Agent) |
| قوانین امنیتی آماده (Out-of-the-Box Rules) | بیش از ۴۰۰۰ قانون و دیکودر آماده به همراه نگاشت کامل MITRE ATT&CK | نیازمند نصب افزونهها و نوشتن کوئریهای SPL | بسیار قوی و آماده | ضعیف در حالت پیشفرض (نیازمند پیکربندی سنگین اولیه) |
| ریسک تحریم و پایداری در ایران | بدون ریسک (کد متنباز، بدون نیاز به کرک و قابلیت کارکرد کاملاً آفلاین) | ریسک بالا (استفاده از نسخههای کرکشده در ایران که خود حفره امنیتی است) | ریسک بالا و عدم دسترسی رسمی به آپدیتهای امنیتی | پایین، اما محدودیت در دریافت برخی ماژولهای تجاری |
| قابلیتهای هوش مصنوعی (AI & ML) | تشخیص ناهنجاری RCF رایگان + اتصال آسان به LLMهای ابری و آفلاین | ماژول Splunk AI و MLTK (نیازمند لایسنس در نسخههای جدید) | ماژول Watson (غیرقابل دسترس برای سازمانهای ایرانی) | ماژول یادگیری ماشین نیازمند لایسنس پولی Platinum است |
اکوسیستم یکپارچهسازی: ترکیب Wazuh با ابزارهای مکمل در SOC
قدرت واقعی Wazuh زمانی دوچندان میشود که آن را به عنوان هسته مرکزی مرکز عملیات امنیت (SOC) با سایر ابزارهای متنباز و استاندارد جهانی یکپارچه کنید:
- مدیریت حوادث و پروندههای امنیتی با TheHive و DFIR-IRIS: هشدارهای مهم وازو میتوانند به صورت خودکار در پلتفرم TheHive تبدیل به Case (پرونده امنیتی) شوند تا تیم تحلیلگران به صورت ساختاریافته روند بررسی حادثه را مستندسازی و پیگیری کنند.
- هوش تهدیدات (Threat Intelligence) با MISP و VirusTotal: با اتصال وازو به پلتفرم MISP، تمام آدرسهای IP مخرب، دامنههای باتنتها و هش فایلهای آلوده که در سطح جهان یا مراکز آپا و افتا شناسایی شدهاند، به صورت لحظهای با لاگهای شبکه شما تطبیق داده میشوند.
- اتوماسیون و ارکستراسیون امنیتی (SOAR) با Shuffle: با اتصال وبهوکهای وازو به Shuffle، میتوانید سناریوهای پیچیدهای طراحی کنید؛ مثلاً به محض شناسایی یک فایل مشکوک، فایل به صورت خودکار در سندباکس (Sandbox) اجرا شود، نتیجه تحلیل از هوش مصنوعی گرفته شود و در صورت تایید مخرب بودن، پورت سوئیچ مربوط به آن سیستم قطع گردد.
- ارسال نوتیفیکیشنهای آنی: امکان اتصال مستقیم به تلگرام، بله، روبیکا، Slack، Microsoft Teams، ایمیل و سیستمهای پیامکی (SMS Gateway) برای اطلاعرسانی سریع هشدارهای بحرانی در ساعات غیراداری وجود دارد.
برآورد منابع سختافزاری (Sizing) برای نصب و راهاندازی Wazuh
یکی از سوالات پرتکرار مدیران زیرساخت، میزان منابع سختافزاری (CPU، RAM و Disk) مورد نیاز برای راهاندازی سرور وازو است. جدول زیر یک راهنمای استاندارد و مهندسی بر اساس تعداد ایجنتها (با فرض تولید متوسط لاگ در هر سرور و نگهداری لاگها به مدت ۹۰ روز) ارائه میدهد:
| مقیاس سازمان (تعداد ایجنتها) | معماری پیشنهادی | پردازنده (CPU) | حافظه (RAM) | فضای ذخیرهسازی (SSD/NVMe) |
|---|---|---|---|---|
| کوچک (۱ تا ۵۰ ایجنت) | تکسروره (All-in-One) | ۴ تا ۸ هسته (vCPU) | ۸ تا ۱۶ گیگابایت | ۲۵۰ تا ۵۰۰ گیگابایت |
| متوسط (۵۰ تا ۲۵۰ ایجنت) | تکسروره قوی یا توزیعشده کوچک | ۸ تا ۱۶ هسته (vCPU) | ۳۲ گیگابایت | ۱ تا ۲ ترابایت (ترجیحاً NVMe) |
| بزرگ (۲۵۰ تا ۱۰۰۰+ ایجنت) | کلاستر توزیعشده (Multi-Node Cluster) | حداقل ۳ نود (هر نود ۸ تا ۱۶ هسته) | حداقل ۳۲ تا ۶۴ گیگابایت به ازای هر نود ایندکسر | ۴ ترابایت به بالا با آرایش RAID 10 |
نکته فنی مهم: برای بخش Wazuh Indexer، سرعت خواندن و نوشتن دیسک (IOPS) بسیار حیاتی است؛ بنابراین استفاده از دیسکهای SSD Enterprise یا NVMe به شدت توصیه میشود. همچنین تخصیص حافظه Heap برای جاوا (JVM) در ایندکسر باید روی ۵۰٪ کل رم سیستم (و حداکثر تا ۳۱ گیگابایت) تنظیم گردد.
سوالات متداول (FAQ) درباره پلتفرم امنیتی Wazuh
۱. آیا Wazuh واقعاً کاملاً رایگان است یا نسخه پولی و تجاری هم دارد؟
بله، نرمافزار Wazuh تحت لایسنسهای متنباز (GPLv2 و Apache 2.0) منتشر میشود و ۱۰۰٪ قابلیتهای آن بدون هیچگونه محدودیت زمانی، حجمی یا تعداد کاربر کاملاً رایگان است. مدل درآمدی شرکت سازنده آن صرفاً از طریق فروش خدمات ابری (Wazuh Cloud) و ارائه پشتیبانی فنی به شرکتهای بینالمللی است؛ بنابراین در نسخه نصبی (On-Premise) هیچ ویژگی قفلشدهای وجود ندارد.
۲. آیا نصب ایجنت Wazuh باعث کندی سرورها یا تداخل با آنتیویروس سازمانی میشود؟
خیر. ایجنت وازو به زبان C نوشته شده و فوقالعاده سبک است (معمولاً کمتر از ۱ تا ۲ درصد مصرف CPU و حدود ۵۰ مگابایت مصرف RAM). همچنین این ایجنت کاملاً با آنتیویروسها و EDRهای سازمانی مانند Kaspersky، Bitdefender، ESET و Symantec سازگار است و حتی میتواند لاگهای تشخیص ویروس آنها را نیز جمعآوری و به کنسول مرکزی ارسال کند.
۳. آیا امکان نصب و بهروزرسانی Wazuh در شبکههای کاملاً ایزوله (Air-Gapped / بدون اینترنت) وجود دارد؟
بله، یکی از مزایای بزرگ وازو برای سازمانهای حساس، نظامی و صنعتی در ایران، قابلیت استقرار کاملاً آفلاین است. شما میتوانید پکیجهای نصبی، قوانین امنیتی و حتی دیتابیس آفلاین آسیبپذیریها (Offline Vulnerability Feeds) را روی یک سیستم واسط دانلود کرده و به شبکه ایزوله منتقل نمایید.
۴. تفاوت اصلی Wazuh با سیستمهای مانیتورینگ مثل Zabbix یا PRTG چیست؟
ابزارهایی مانند Zabbix، PRTG و Prometheus برای مانیتورینگ عملکرد و پایداری شبکه (NOC / IT Infrastructure Monitoring) طراحی شدهاند (مثلاً بررسی قطعی لینک، پر شدن رم یا دمای سرور). در مقابل، Wazuh یک ابزار تخصصی مانیتورینگ امنیت و کشف نفوذ (SOC / SIEM & XDR) است که لاگها، رفتار کاربران، تغییرات فایلها و حملات سایبری را تحلیل میکند. هر سازمان حرفهای به حضور هر دو ابزار در کنار هم نیاز دارد.
جمعبندی: چرا امروز بهترین زمان برای استقرار Wazuh در سازمان شماست؟
حملات سایبری و باجافزاری دیگر یک احتمال دور از ذهن نیستند؛ بلکه واقعیتی روزمره هستند که هر لحظه میتوانند تداوم کسبوکار، اعتبار برند و امنیت دادههای حیاتی سازمان شما را هدف قرار دهند. داشتن سیستمی که در ساعت ۲ بامداد بدون نیاز به دخالت انسان بتواند نفوذ را در نطفه خفه کند، مرز بین یک سازمان امن و یک سازمان بحرانزده را تعیین میکند.
پلتفرم Wazuh با ترکیب بینظیر قابلیتهای SIEM، XDR، هوش مصنوعی (AI/ML)، پایش یکپارچگی فایلها و مدیریت آسیبپذیریها در یک ساختار رایگان، متنباز و منطبق با الزامات افتا، هوشمندترین انتخاب برای زیرساختهای فناوری اطلاعات در ایران است. با پیادهسازی اصولی، تنظیم دقیق قوانین (Rule Tuning) و بهرهگیری از تجربه متخصصان امنیت، میتوانید یک مرکز عملیات امنیت (SOC) در تراز جهانی و با کمترین هزینه برای سازمان خود بسازید.