
مقالات
سرور Technitium DNS چیست و چرا مورد توجه مدیران شبکه قرار گرفته است؟

Technitium DNS Server یک سرور DNS متنباز (Open-Source)، چندپلتفرمی و مدرن است که بر پایه پلتفرم .NET توسعه یافته است. برخلاف سرویسدهندههای سنتی که دههها پیش بر مبنای پیکربندیهای متنی پیچیده ساخته شدهاند، Technitium با رویکرد حریم خصوصی پیشرفته، پشتیبانی پیشفرض از پروتکلهای رمزنگاری نوین (مانند DoH، DoT و DoQ)، رابط کاربری تحت وب یکپارچه و قابلیت مسدودسازی دامنههای مخرب طراحی شده است.
این سرور هم قابلیت عملکرد به عنوان یک Authoritative DNS (میزبانی زونها و رکوردهای دامنه) و هم به عنوان یک Recursive Resolver (پاسخدهنده به کوئریهای کلاینتهای شبکه داخلی) را دارد و حتی به عنوان یک سرور DHCP مستقل نیز قابل استفاده است.
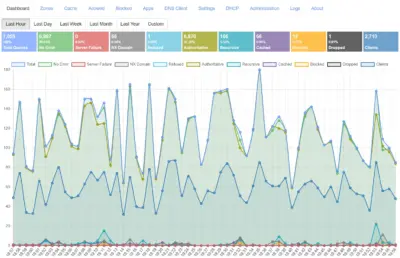
داشبورد مدیریتی Technitium DNS (منبع: Technitium)
ویژگیهای کلیدی و برجسته Technitium DNS
- پشتیبانی بومی از پروتکلهای DNS رمزگذاریشده:
بدون نیاز به پروکسی جانبی یا تنظیمات پیچیده، پروتکلهای DNS-over-HTTPS (DoH)، DNS-over-TLS (DoT)، DNS-over-QUIC (DoQ) و DNSCrypt هم برای ارتباط با کلاینتها و هم برای ارسال کوئری به Forwarderها به صورت بومی پشتیبانی میشوند. - سیستم مسدودسازی تبلیغات و بدافزارها (Ad Blocking & Sinkholing):
عملکردی مشابه با Pi-hole یا AdGuard Home با امکان ایمپورت مستقیم Blocklistهای عمومی در سطح شبکه، ترافیک رهگیری، بدافزارها و تبلیغات مزاحم را در همان لایه اول DNS مسدود میکند. - رابط کاربری وب (Web GUI) و REST API کامل:
تمامی تنظیمات از مدیریت رکوردهای DNS تا پیکربندی زونها و مانیتورینگ ترافیک زنده از طریق داشبورد وب انجام میشود؛ علاوه بر این، API کامل آن امکان اتوماسیون با ابزارهایی مانند Ansible یا Terraform را فراهم میسازد. - سیستم برنامههای جانبی (DNS Apps):
پشتیبانی از افزونههای مختلف برای قابلیتهای پیشرفته مانند ژئودیتکشن (Split-horizon DNS)، ادغام با Let’s Encrypt و متعادلسازی بار (Load Balancing). - پشتیبانی کامل از DNSSEC:
اعتبارسنجی خودکار پاسخها و امکان امضای زونها (DNSSEC Signing) تنها با چند کلیک. - مستقل از سیستمعامل (Cross-Platform):
امکان اجرا روی ویندوز، توزیعهای مختلف لینوکس، مکاواس و همچنین در قالب ایمیج رسمی داکر (Docker Container).
تحلیل تطبیقی: کدام سرور DNS برای سناریوی شما مناسبتر است؟
۱. مقایسه با ISC BIND؛ مدرنیته در برابر استاندارد دیرینه اینترنت
- چرا BIND؟ استاندارد اصلی و پیشفرض DNS اینترنت از دهه ۱۹۸۰ است و پایداری آن در مقیاسهای بسیار عظیم مانند زیرساختهای TLD و ISPها اثبات شده است.
- برتری Technitium نسبت به BIND: سرویس BIND به دلیل معماری فایلمحور و سینتکس بسیار حساس، نگهداری دشواری دارد و پیادهسازی پروتکلهای رمزنگاری مانند DoH و DoQ در آن مستلزم ابزارهای جانبی و پیچیده است؛ اما در Technitium، راهاندازی این سرویسها در کمتر از ۱۰ دقیقه و بدون نیاز به دانش عمیق لینوکس انجامپذیر است.
۲. مقایسه با Microsoft Active Directory DNS؛ جایگزینی یا مکمل؟
در سازمانها بسیاری از ادمینهای شبکه این سوال را مطرح میکنند: آیا میتوانیم سرور Technitium را جایگزین DNS داخلی ویندوز سرور کنیم؟
پاسخ کوتاه: خیر؛ اما Technitium بهترین مکمل امنیتی برای آن است.
چرا Technitium نمیتواند جایگزین مستقیم AD DNS شود؟
شبکه اکتیو دایرکتوری وابستگی عمیقی به ویژگیهای اختصاصی مایکروسافت دارد که سرورهای DNS عمومی فاقد آن هستند:
- رکوردهای حیاتی SRV و مکانیزم DC Locator: سیستمعامل ویندوز برای پیدا کردن سرویسهای Kerberos و LDAP به رکوردهای دینامیکی متکی است که مستقیماً داخل دیتابیس اکتیو دایرکتوری ثبت میشوند.
- همگامسازی خودکار دامین کنترلرها (AD Replication): زونهای ویندوز از نوع Active Directory-Integrated هستند؛ یعنی رکوردهای DNS به همراه دیتابیس دامین میان تمام سرورها تکثیر (Replicate) و رمزنگاری میشوند.
- بهروزرسانی امن مایکروسافت (Secure Dynamic Update): کامپیوترهای کلاینت برای ثبت خودکار IP خود در دامین از مکانیزم اختصاصی احراز هویت ویندوز استفاده میکنند.
نحوه همکاری Technitium و AD DNS (معماری عملیاتی)
برای بهرهمندی همزمان از پایداری اکتیو دایرکتوری و امکانات امنیتی Technitium، معمولاً از یکی از دو معماری زیر استفاده میشود:
سناریوی اول (پیشنهادی): Technitium به عنوان گیتوی اینترنت دامین کنترلر
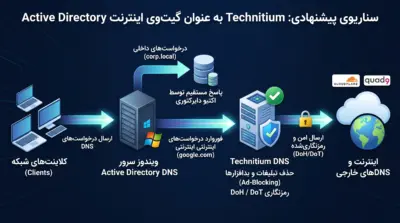
در این سناریو، تنظیمات کارت شبکه کلاینتها دستنخورده باقی میماند و کلاینتها همچنان به دامین کنترلر مراجعه میکنند؛ اما Forwarder دامین کنترلر به جای اینترنت، به سرور Technitium اشاره دارد.
مزیت: هیچ ریسکی برای لاگین، احراز هویت و رکوردهای دامین ایجاد نمیشود، درحالیکه تمام ترافیک خروجی سازمان به سمت اینترنت کاملاً پاکسازی، فیلتر و رمزنگاری میشود.
سناریوی دوم: Technitium به عنوان DNS اصلی کلاینتها (Conditional Forwarding)
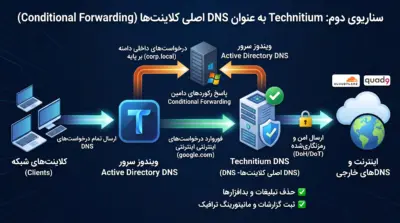
در این سناریو، آدرس IP سرور Technitium از طریق سرور DHCP به کارت شبکه کلاینتها داده میشود. سپس در Technitium یک شرط (Conditional Forwarder) تعریف میشود که تمام درخواستهای دامنه محلی (Local Domain) را به سمت Domain Controller ارسال کند.
مزیت: داشبورد Technitium میتواند دقیقاً مشخص کند کدام کلاینت چه کوئریهایی ارسال کرده است و قابلیت مسدودسازی تبلیغات در نزدیکترین لایه به سیستم کاربر اعمال میشود.
| معیار بررسی | Technitium DNS Server | ISC BIND 9 | Windows Active Directory DNS |
|---|---|---|---|
| هدف و نقش اصلی در معماری شبکه | DNS مدرن، امنیت ترافیک اینترنت و کلاینتها حفظ حریم خصوصی، فیلترینگ تبلیغات و رمزنگاری ترافیک اینترنتی | استاندارد کهنهکار اینترنت و زیرساخت TLD میزبانی زونهای اینترنتی بزرگ، سرویسدهندههای وب و ISPها | شریان حیاتی احراز هویت دامین ویندوز یافتن دامین کنترلرها (DC Locator)، احراز هویت Kerberos و LDAP |
| تعامل با اکتیو دایرکتوری (AD DS) | مکمل امنیتی و گیتوی ارجاع درخواستهای دامین به AD از طریق Conditional Forwarding | مستقل / فورواردر سنتی نیازمند تنظیم دستی زونها و Forwarding برای ارجاع به دامین | ادغام بومی (Native Integrated) ذخیره و تکثیر رکوردها در دیتابیس AD و پشتیبانی خودکار از SRV Records |
| پشتیبانی از DoH ،DoT و DoQ | بومی و پیشفرض پشتیبانی کامل هم برای پاسخدهی به کلاینتها و هم برای ارسال به اینترنت | نیازمند پیکربندی خاص پشتیبانی از DoH/DoT در نسخههای جدید با نیاز به کامپایل یا پروکسی معکوس | بسیار محدود فاقد پشتیبانی از DoT و DoQ؛ پشتیبانی حداقلی از DoH کلاینتی در نسخههای جدید |
| مسدودسازی تبلیغات و بدافزارها | داخلی (مشابه Pi-hole) پشتیبانی از Blocklistهای خودکار با قابلیت Sinkholing در سطح شبکه | امکانپذیر اما دستی تنها از طریق پیادهسازی و نگهداری Response Policy Zones (RPZ) | فاقد این قابلیت نیازمند فایروال، پروکسی یا فوروارد به یک DNS امن مثل Technitium |
| بهروزرسانی دینامیک رکوردها (DDNS) | از طریق سرویس DHCP داخلی یا استاندارد RFC 2136 | بر پایه پروتکل استاندارد RFC 2136 همراه با کلید امنیتی TSIG | Secure Dynamic Update ثبت خودکار و احرازهویتشده IP کلاینتهای ویندوز عضو دامین |
| رابط مدیریتی و مانیتورینگ | داشبورد تحت وب مدرن + نمودارهای زنده + REST API کامل | فایلهای متنی (named.conf) + خط فرمان rndc (فاقد GUI رسمی) | کنسول مدیریتی ویندوز سرور (DNS MMC) + دستورات PowerShell |
| سیستمعامل و پلتفرم اجرایی | چندپلتفرمی (لینوکس، ویندوز، مک و کانتینر رسمی داکر) | توزیعهای لینوکس، یونیکس، BSD (پشتیبانی ویندوز منسوخ شده) | فقط سیستمعامل Windows Server (معمولاً مستقر روی Domain Controller) |
| لایسنس و هزینهها | متنباز و رایگان (GPLv3) | متنباز و رایگان (MPL 2.0) | تجاری و هزینهبر وابسته به خرید لایسنس Windows Server و مجوزهای دسترسی کلاینت (CAL) |
| منحنی یادگیری و استقرار | ساده و سریع راهاندازی کامل زیر ۵ دقیقه با پنل گرافیکی آماده | شیب یادگیری تند نیازمند دانش پیشرفته لینوکس و سینتکس دقیق فایلهای زون | متوسط راهاندازی آسان حین پروموت دامین، اما تنظیمات عمیق نیازمند تخصص AD است |